F5 Distributed Cloud App Connect
作为F5 Application Delivery and Security Platform的一部分,安全连接并保护混合多云应用和服务
跨云连接并保护现代应用和API
安全连接并保护现代应用、服务和API
Distributed Cloud App Connect可在云、本地和边缘环境中提供服务连接、负载均衡和编排。平台运维和安全运维团队可通过单一控制台实现一致的策略、集中式可见性和自动化。
一致的运维与编排
跨集群和云环境实现集中式可观测性与控制。自动发现服务,标准化部署和路由,并通过统一的仪表板、指标和流量可视化功能更快地排查问题,无需拼接使用多个工具和控制台。
一致的企业级应用交付与安全
一次构建策略,即可在应用跨环境迁移时,通过一致的L7策略和安全控制在各处实施。
通过集成式加密和访问控制、统一管理以及可付诸行动的洞察,减少工具冗余,并加强对分布式应用和API的治理。
将服务连接和应用可移植性扩展到任何环境
借助企业级负载均衡和安全的服务连接,跨云、区域和站点连接及迁移应用。支持Kubernetes和BIG-IP服务发现,无需暴露后端即可连接私有应用,并简化混合多云迁移,不受IP地址重叠限制。
产品概述
应用间连接
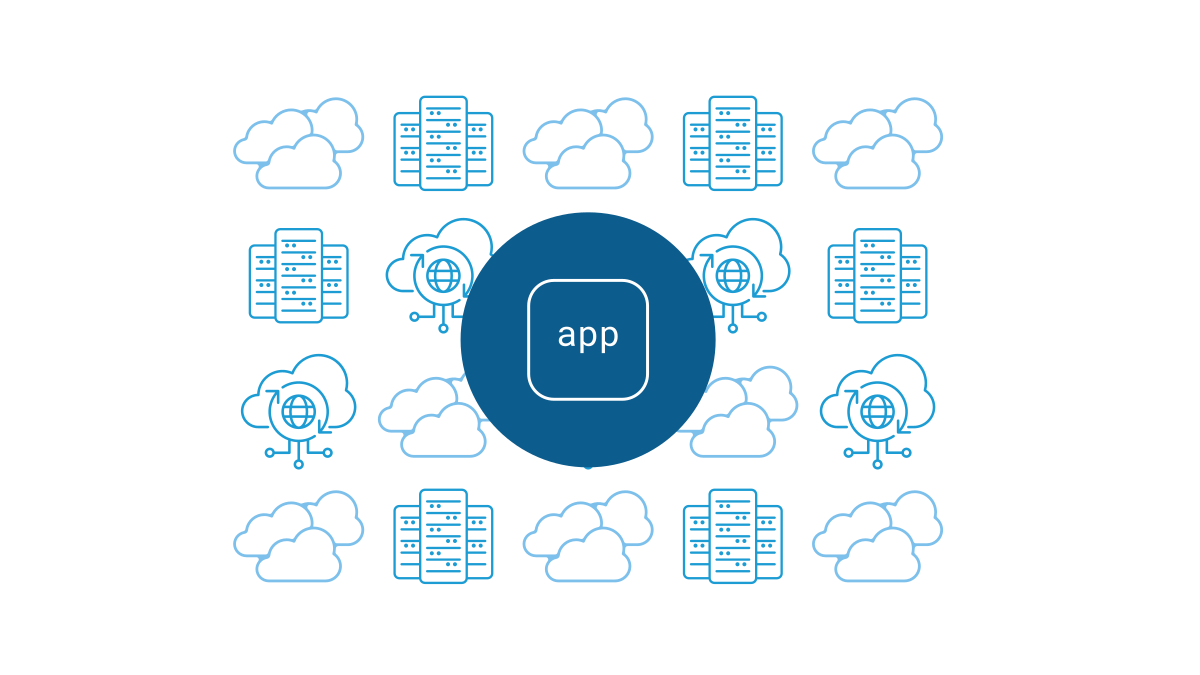
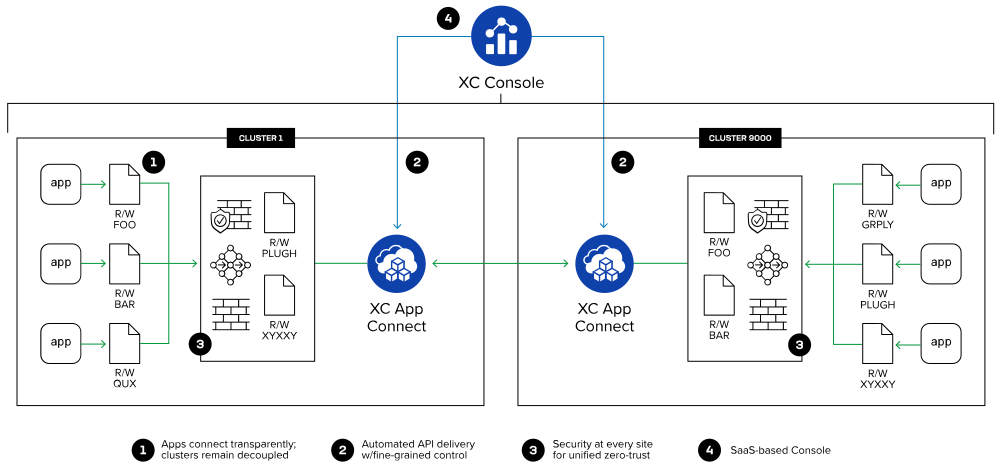
Distributed Cloud App Connect为分布在多个云区域、云服务提供商和边缘站点的工作负载提供应用间连接和编排。它可确保云之间的应用层网络安全,并提供精细的服务级和请求级控制;支持跨环境统一部署和管理策略;还为互联应用提供负载均衡服务。
SaaS
通过F5 Distributed Cloud Console发现并连接服务,以及管理策略。
公有云
通过统一策略连接并保护在多个云位置运行的应用,无需更改现有网络。
本地部署
将安全和网络功能扩展到本地数据中心运行的应用,并通过集中管理实施一致的策略。
核心功能
Distributed Cloud App Connect提供广泛的功能,可跨多个云、本地和边缘站点安全地连接和管理应用及服务。
统一策略
构建一项策略,并在任何环境中实施
服务编排
自动执行跨集群服务发现和管理
可观测性
应用和服务仪表板、指标、日志及流量可见性
应用迁移和可移植性
跨环境迁移应用,不受IP地址重叠限制
服务网络
L4–L7负载均衡和基于策略的流量路由
服务分段
对应用、服务和端点之间的访问进行精细控制
端到端加密
分布式工作负载之间的原生TLS加密
AI助手
AI驱动的洞察可加快故障排除并提升安全性
平台集成
广泛支持各类平台和云服务提供商
广泛支持各类平台和云提供商
F5 Distributed Cloud Services可部署到云端、本地或边缘的任何平台、网络或集群。连接并保护在虚拟机、容器、裸机或无服务器环境中运行的应用和服务。



服务发现
服务发现
F5 Distributed Cloud Services支持动态发现位于F5 BIG-IP以及其他本地数据中心和云中的现有服务与应用。
自动化、告警和SIEM集成
自动化、告警和SIEM集成
F5原生Terraform提供程序、vesctl CLI工具和公共API可满足应用团队的自动化需求。支持使用Opsgenie或Slack等工具发送警报,并支持将Splunk或Datadog用于SIEM,从而简化DevOps和SecOps团队的工作。