BIG-IP云原生网络功能(CNF)
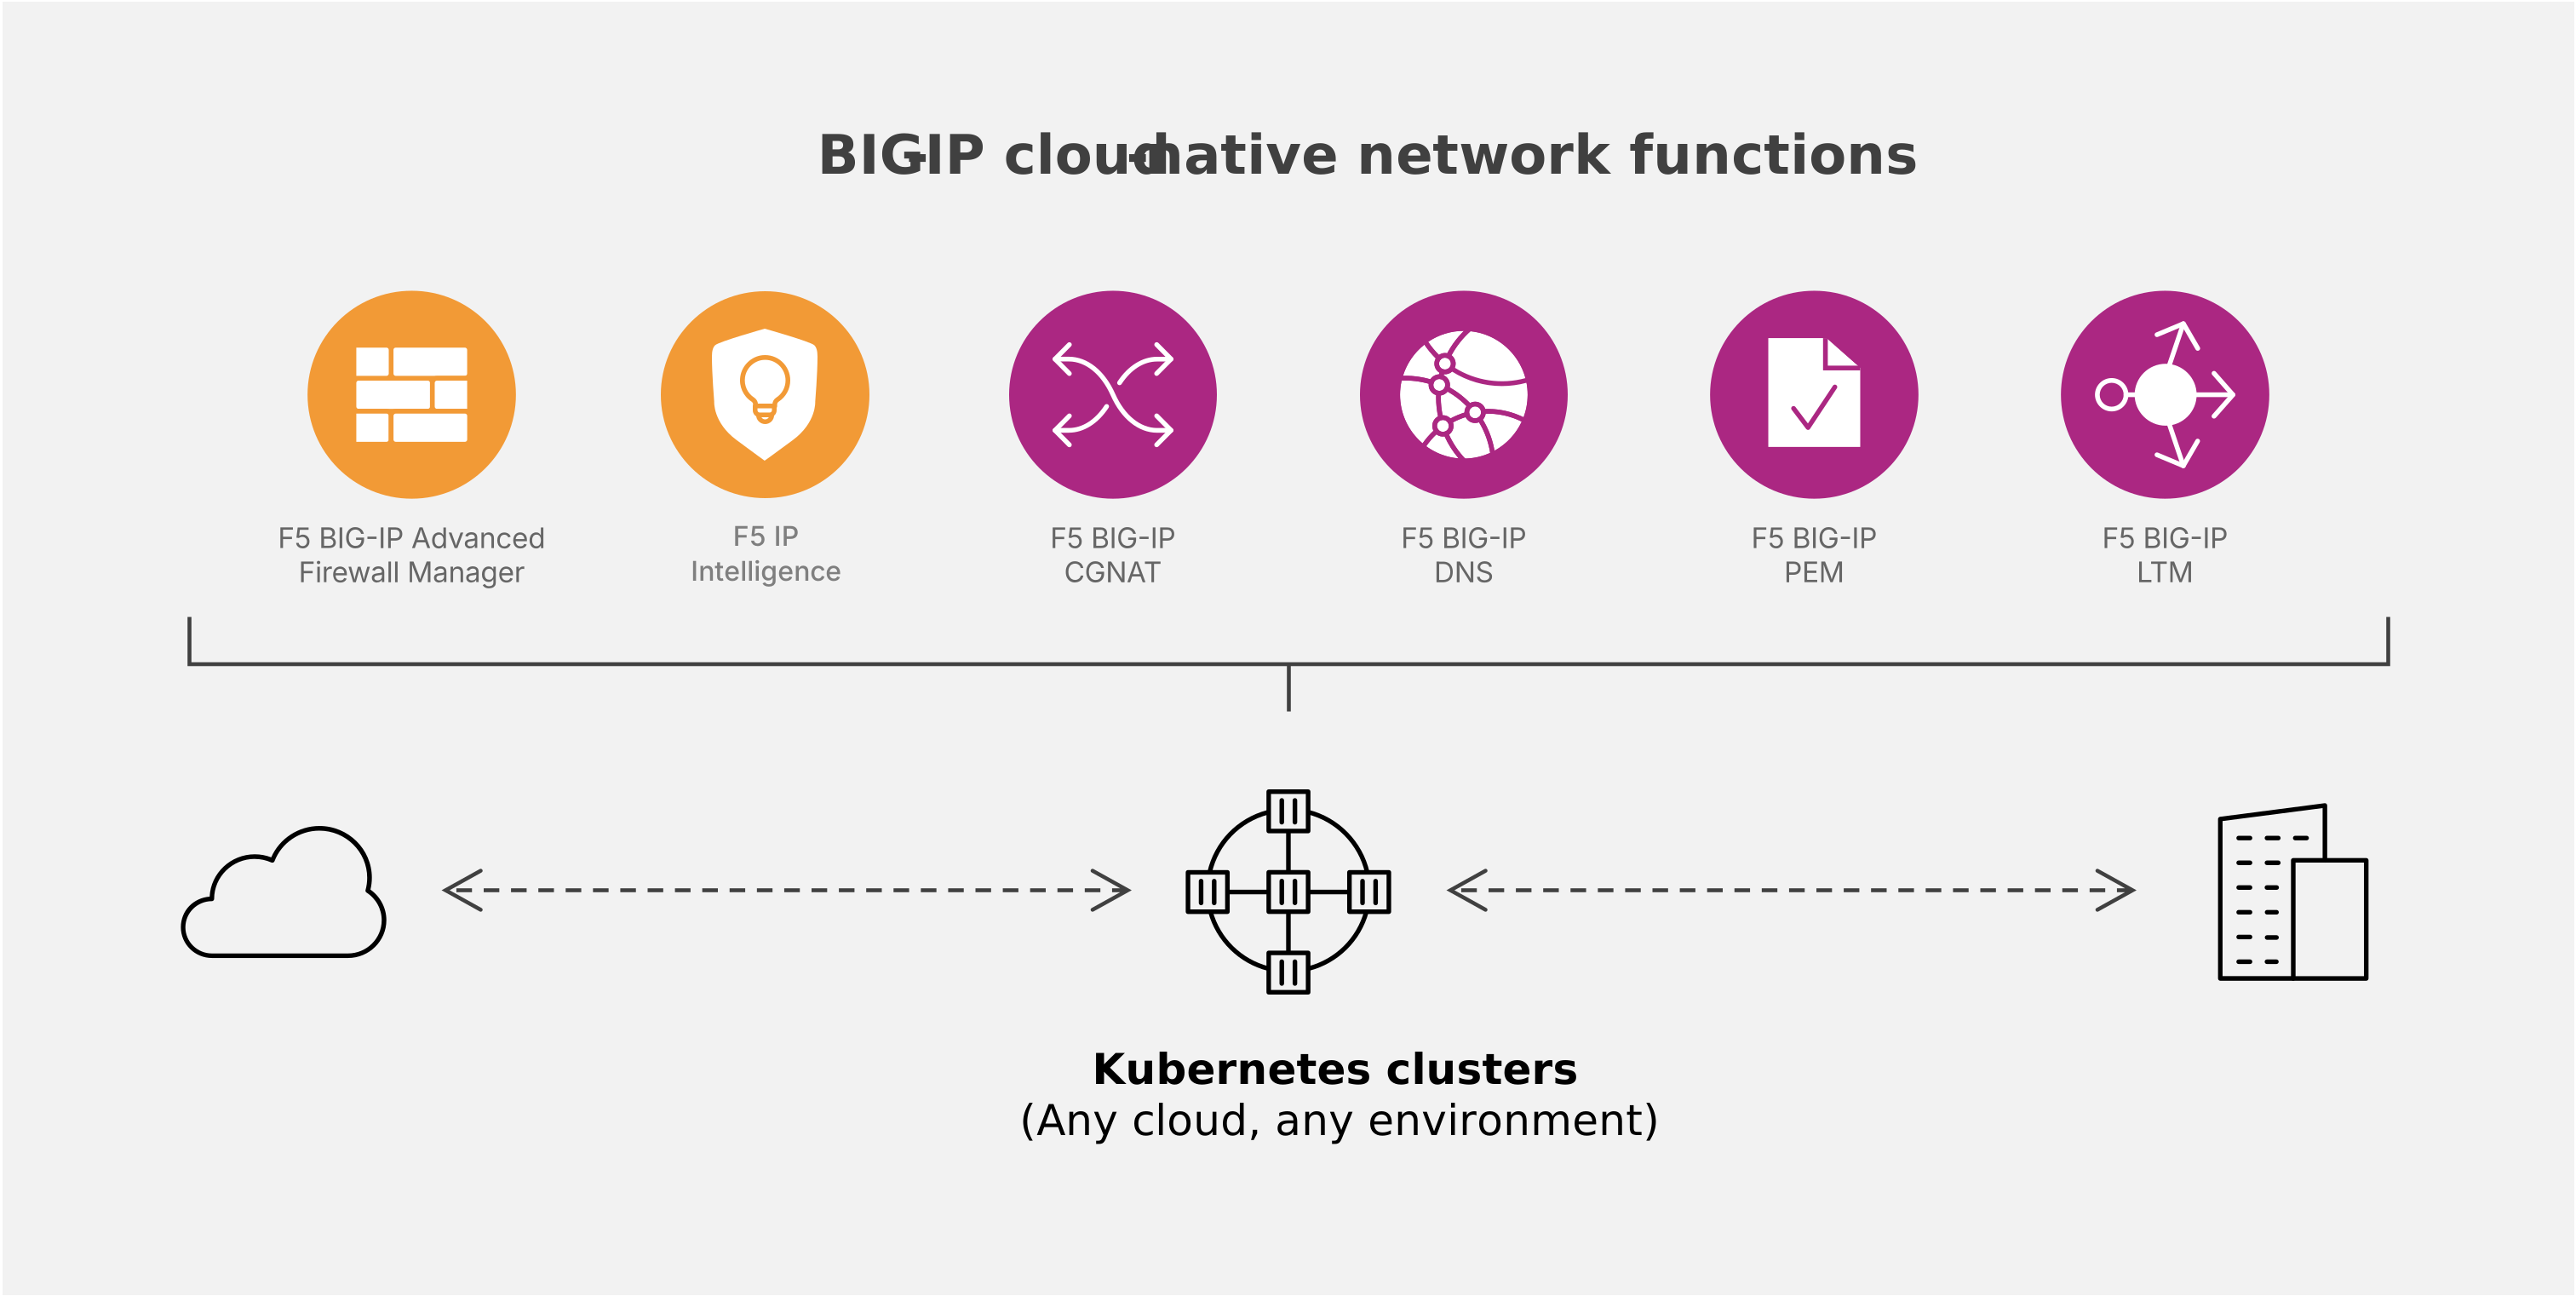
作为BIG-IP Cloud-Native Edition的一部分,BIG-IP CNF以Kubernetes原生网络功能的形式,提供经过实践验证的BIG-IP流量管理和安全服务,帮助简化运维、动态扩展,并推动服务提供商和企业基础设施现代化。
将BIG-IP服务引入Kubernetes
将BIG-IP应用交付、网络和安全服务部署为Kubernetes原生CNF。通过Kubernetes API实现运维自动化,按需扩展资源,并在经过实践验证的BIG-IP数据平面上整合关键服务,适用于服务提供商和企业环境。
以原生方式运行Kubernetes
使用声明式API和Kubernetes编排,实现部署和生命周期运维自动化。
高效扩展资源
根据不断变化的流量需求扩展云原生服务,同时优化基础设施利用率。
整合关键服务
整合应用交付、防火墙、DDoS、CGNAT、DNS、策略和流量管理服务。
扩展经过验证的BIG-IP功能
将熟悉的BIG-IP功能引入现代Kubernetes环境,无需依赖虚拟机。
以云原生敏捷性实现网络服务现代化
云原生运维
自动执行部署和生命周期管理
使用Kubernetes API、自定义资源、Helm和CI/CD工作流部署、配置、扩缩容和升级BIG-IP CNF。统一的Kubernetes控制平面可减少手动流程,帮助团队实现运维现代化,同时避免延续以虚拟机为中心的复杂生命周期管理。
弹性扩展
按需扩展服务
独立扩展数据平面资源,并利用云原生流量分配,使容量适应不断变化的需求。在保持大规模服务提供商、边缘和企业工作负载所需性能与韧性的同时,优化基础设施利用率。
服务整合
在Kubernetes中统一关键BIG-IP服务
在共享的容器化架构上整合应用交付、CGNAT、DNS、AFM防火墙、DDoS防护、IPS、PEM订阅用户策略和流量引导。将熟悉的BIG-IP功能扩展到Kubernetes,同时减少服务链跳数、基础设施开销和运维孤岛。
统一流量管理与安全
借助BIG-IP安全功能保护关键流量
为云原生流量应用有状态防火墙规则、DDoS防护、入侵防御、IP情报和安全连接。在靠近应用和网络服务的位置实施防护,同时保持分布式Kubernetes环境所需的扩展能力和控制力。
核心功能
Kubernetes原生运维
使用Kubernetes API部署和管理服务。
应用交付
为应用和服务提供L4-L7负载均衡。
Network security
防火墙、DDoS防护、IPS和IP情报。
运营商级NAT
扩展IPv4/IPv6转换和地址使用能力。
DNS和GSLB
加速DNS解析并在全球范围内引导流量。
策略实施
应用可感知订阅用户的流量策略。
流量引导
在各CNF Pod之间高效分配流量。
安全连接
使用云原生IPsec保护流量。
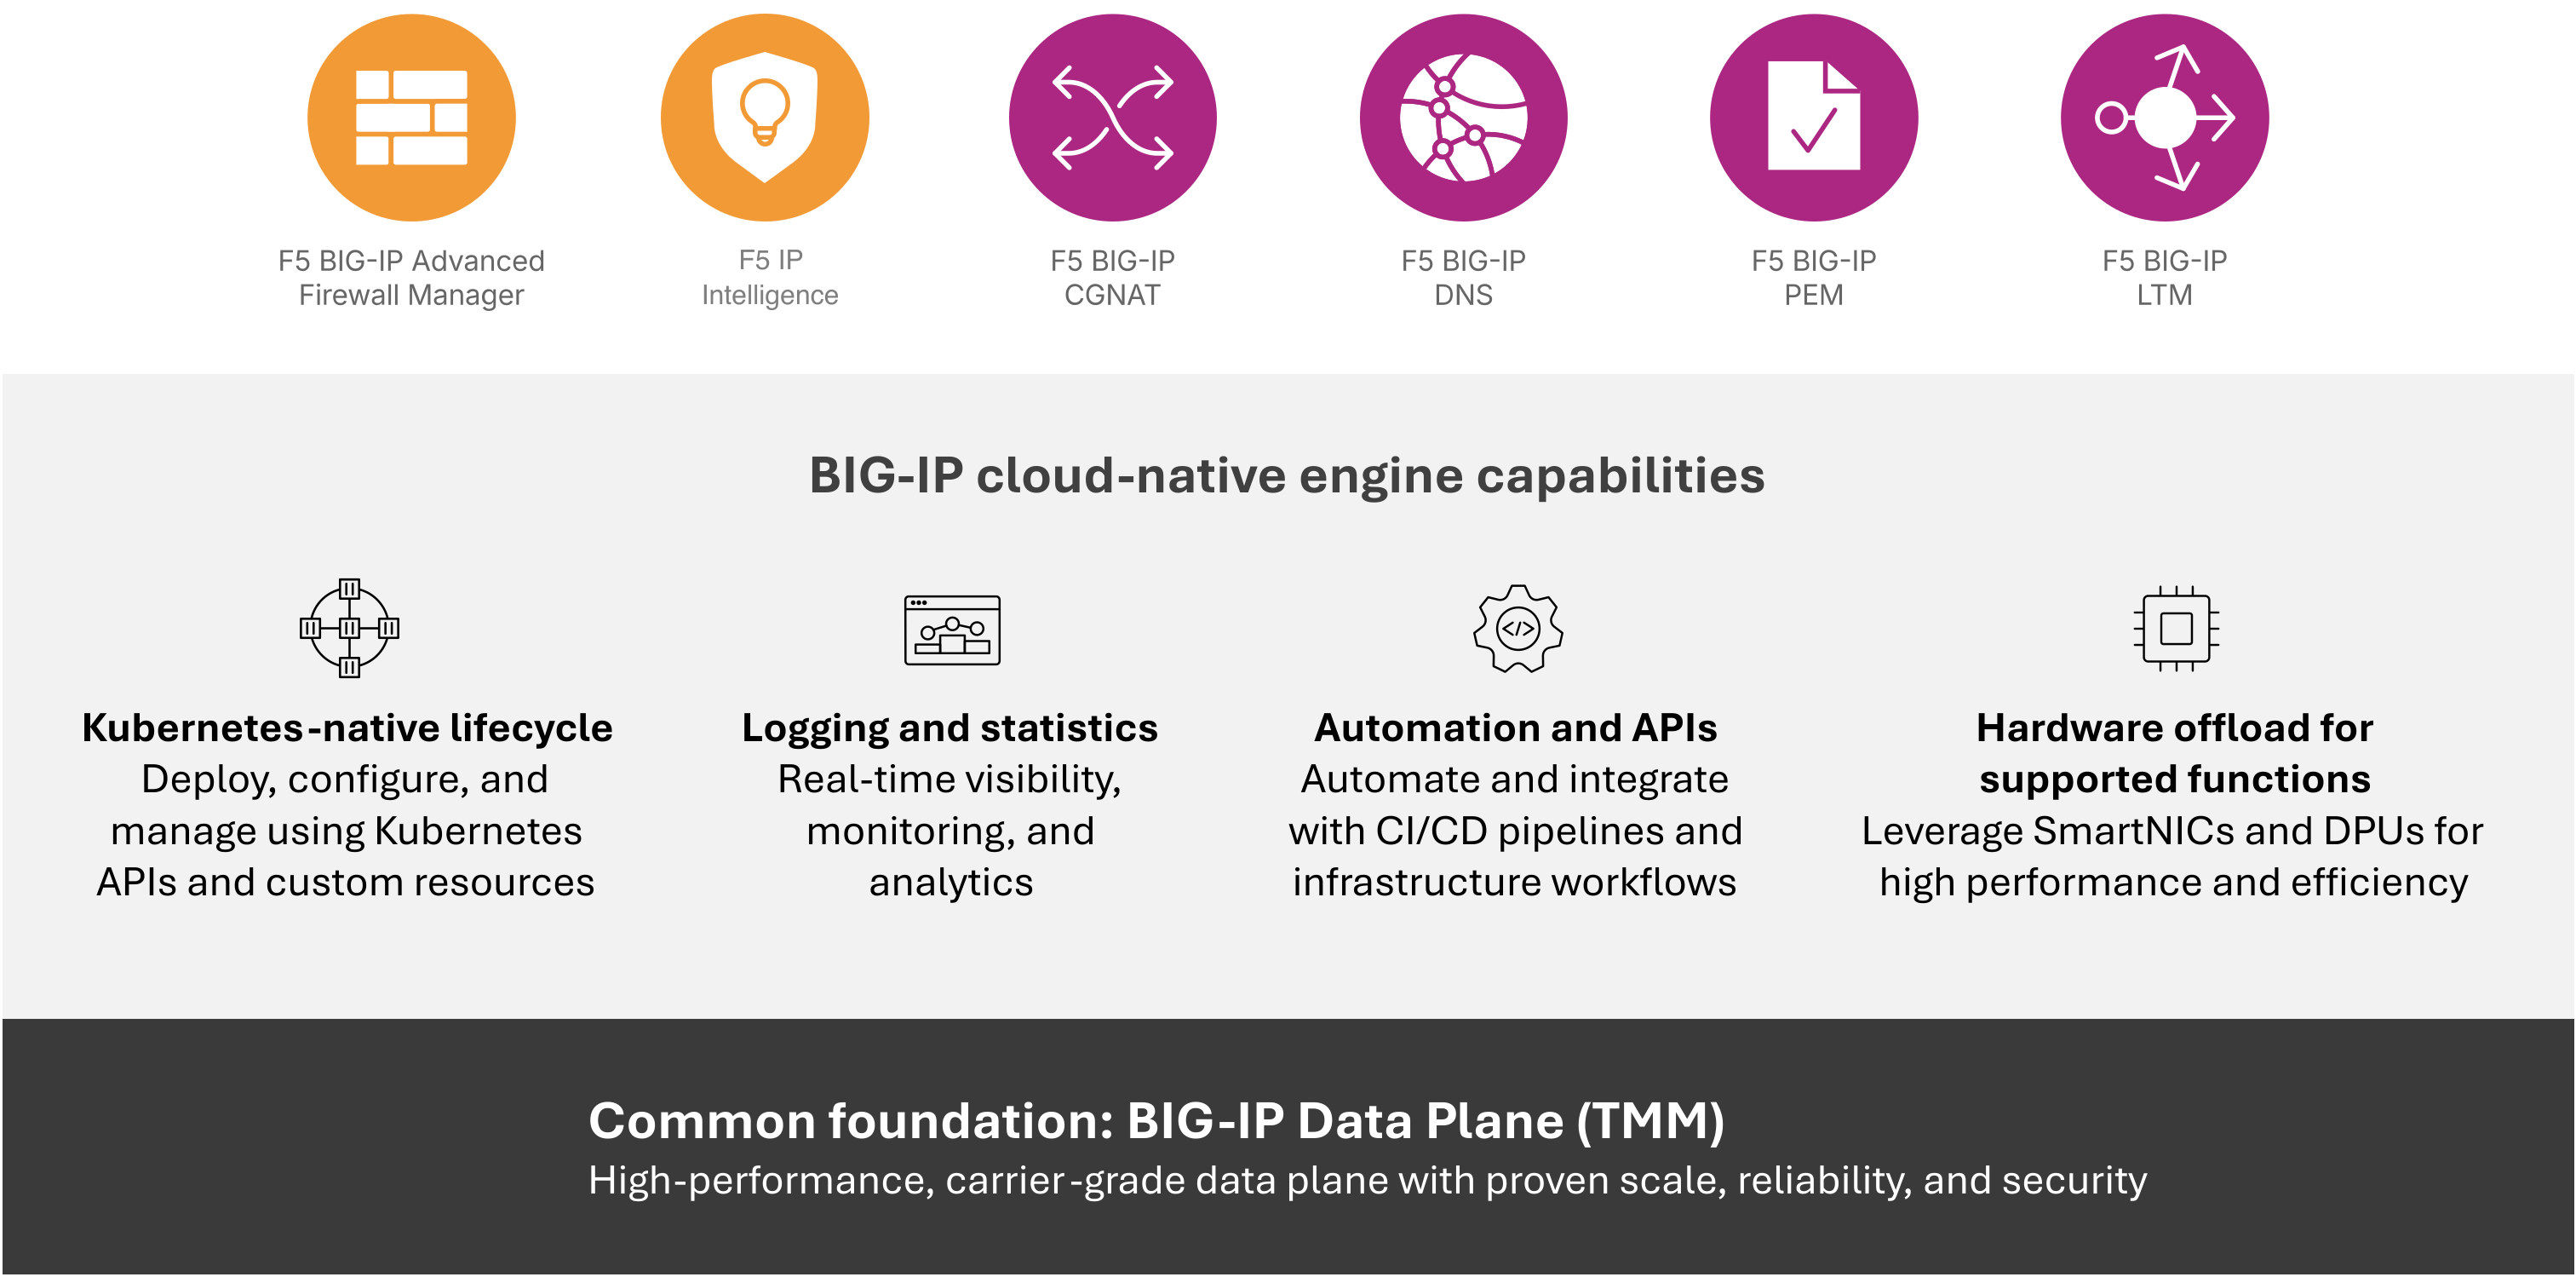
BIG-IP云原生网络功能
面向Kubernetes的模块化云原生服务
在Kubernetes运行的环境中部署CNF
在运行Kubernetes的环境中部署CNF
在裸机基础设施上受支持的Kubernetes平台中运行BIG-IP CNF。使用Helm和Kubernetes API实现一致的部署和生命周期管理。
私有云
实现企业应用以及私有数据中心内流量管理和安全服务的现代化,同时让运维与现有Kubernetes工作流保持一致。
服务提供商与边缘
在5G核心网、N6/SGi-LAN、MEC、宽带和边缘环境中部署云原生流量管理、安全、DNS及用户服务。
公有云
将CNF服务扩展到受支持的公有云Kubernetes环境,以支持云原生应用并实现一致的多云运维。
DPU加速
对受支持的服务和配置使用DPU加速,以卸载流量处理并节省主机资源。
技术联盟
携手可信赖的合作伙伴扩展云原生基础设施
优化从核心到边缘的Kubernetes网络
F5与领先的基础设施合作伙伴携手,简化并加速云原生部署。在Red Hat OpenShift和Microsoft Azure Operator Nexus上运行BIG-IP CNF,并利用NVIDIA BlueField DPU加速需要更高性能、效率和基础设施扩展能力的受支持服务和用例。
资源
企业与Kubernetes
服务提供商
技术资源
版本更新
常见问题
BIG-IP Cloud-Native Network Functions(CNF)是模块化的BIG-IP流量管理和安全服务,专为在Kubernetes中原生运行而设计。作为BIG-IP Cloud-Native Edition的一部分,CNF利用Kubernetes API和编排功能,实现部署、扩缩容、配置和生命周期运维的自动化。
BIG-IP云原生网络功能是BIG-IP Cloud-Native Edition的核心组成部分。Cloud-Native Edition整合了BIG-IP CNF、BIG-IP Next for Kubernetes和BIG-IP eBPF Observability,为Kubernetes环境提供流量管理、安全、应用交付、基础设施服务和可观测性。CNF在这一更广泛的Cloud-Native Edition架构中提供模块化BIG-IP服务。
BIG-IP CNF支持云原生应用交付、AFM防火墙和DDoS防护、入侵防御、运营商级NAT(CGNAT)、DNS和全局服务器负载均衡、PEM订阅用户感知策略、流量引导以及安全连接。可用功能因版本和部署配置而异。
CNF以由Kubernetes管理的容器化服务形式运行,而不是将网络功能封装在虚拟机中。这样既可实现Kubernetes原生自动化、横向扩展、更精细的资源分配和独立的生命周期管理,又能减少基于虚拟机部署所带来的基础设施开销。
BIG-IP CNF支持云原生流量管理和应用交付、防火墙和DDoS防护、入侵防御、运营商级NAT(CGNAT)、DNS缓存、DNS防火墙、全局服务器负载均衡(GSLB)、基于订阅用户的策略执行、流量引导以及安全连接。可用功能因版本和部署配置而异。
不是。服务提供商可将BIG-IP CNF用于5G核心网、N6/SGi-LAN、CGNAT、DNS缓存、DNS Firewall、GSLB、AFM防火墙DDoS防护和PEM订户策略等用例。企业可采用相同的云原生架构,满足流量管理、应用交付、网络安全、DNS、安全连接以及其他需要可扩展BIG-IP功能的Kubernetes服务需求。
BIG-IP CNF可在私有云、服务提供商云、核心和边缘环境中受支持的Kubernetes平台上运行。支持的部署包括Red Hat OpenShift、Robin、AON等Kubernetes平台以及其他经过验证的Kubernetes环境;受支持的配置可使用硬件加速。