
Zero trust architecture是指John Kindervag于2010年提出的一种安全模型。该模型摒弃了在明确边界内存在可信网络的理念,转而在授予访问权限前验证每位用户和每台设备。ZTA是一种强大而全面的安全策略,可保护当今的混合多云环境。
什么是零信任架构?
零信任架构是一种基于零信任原则的网络安全架构,旨在防止数据泄露并限制内部横向移动。零信任不预设任何隐式信任。零信任架构通过协同应用各种产品、解决方案和服务,构建高度安全的环境;除了秉持“从不信任,始终验证”的零信任原则外,还坚持“假定已遭入侵”的理念。
零信任架构为何重要?
Zero trust architecture对现代网络安全至关重要,因为它是零信任模型的实际应用。该模型摒弃了过时的可信网络边界概念和“先信任,后验证”方法。零信任不预设任何隐式信任,并倡导分层安全方法。从访问角度来看,这意味着实施按请求以及基于上下文和身份的访问控制。此外,在授予访问权限之前以及整个访问会话期间,还需持续验证组织内外的所有用户和设备。
零信任架构的主要优势包括:
- 增强安全性:根据每个请求的上下文授予应用访问权限,并持续验证和监控所有访问请求。
- 降低风险:限制攻击者在网络内横向移动的能力。
- 全面保护:保护所有企业资产,包括设备、基础设施、应用和云组件。
- 法规合规:符合数据保护标准,有助于满足合规要求。
- 运营效率:自动执行安全检查,释放资源以用于战略性任务。
总之,在当今复杂且威胁重重的网络安全环境中,零信任架构对于保护数据、应用和基础设施至关重要。
零信任架构如何运作?
实施零信任架构时,必须明确一点:零信任并非单一产品或解决方案,而是由相互协作的多种产品、解决方案和服务组合而成。无需“推倒重来”,重点应放在增强现有产品组合上。
美国国家标准与技术研究院(NIST)指出:“ZTA网络部署由众多逻辑组件构成……[这些组件]可以作为本地服务运行,也可以通过云服务运行。”
每种零信任架构都可能因企业所处的零信任实施阶段而有所不同,但有两点始终不变:访问控制是任何零信任架构的核心,企业应确保在架构的关键控制点部署相应的解决方案。
任何零信任架构都应包含以下主要组件:
- 身份验证
- 访问控制
- 高级威胁防护
- 应用可见性
- 应用可用性
总体而言,这意味着与身份提供商集成,以更好地支持身份验证、实施和执行基于身份和上下文感知的策略,以及条件访问。这还意味着保护整个环境免受高级威胁,包括加密威胁(如恶意软件)。应能够了解加密流量、应用和资源的运行情况,以及其安全性和可信度。当然,应用和资源必须保持可用,并受到保护,免受可能影响其可用性的攻击。
F5如何应对零信任架构?
F5在关键控制点提供解决方案,为几乎所有类型的架构提供零信任功能。F5遵循《NIST特别出版物800-207:零信任架构》。该出版物提供适用于特定行业的通用零信任部署模型和用例,有助于改善企业的安全状况。在通用零信任架构中,F5提供支持本地、云端和SaaS部署选项的解决方案,涵盖身份验证、访问控制、高级威胁防护、应用可见性和应用可用性。
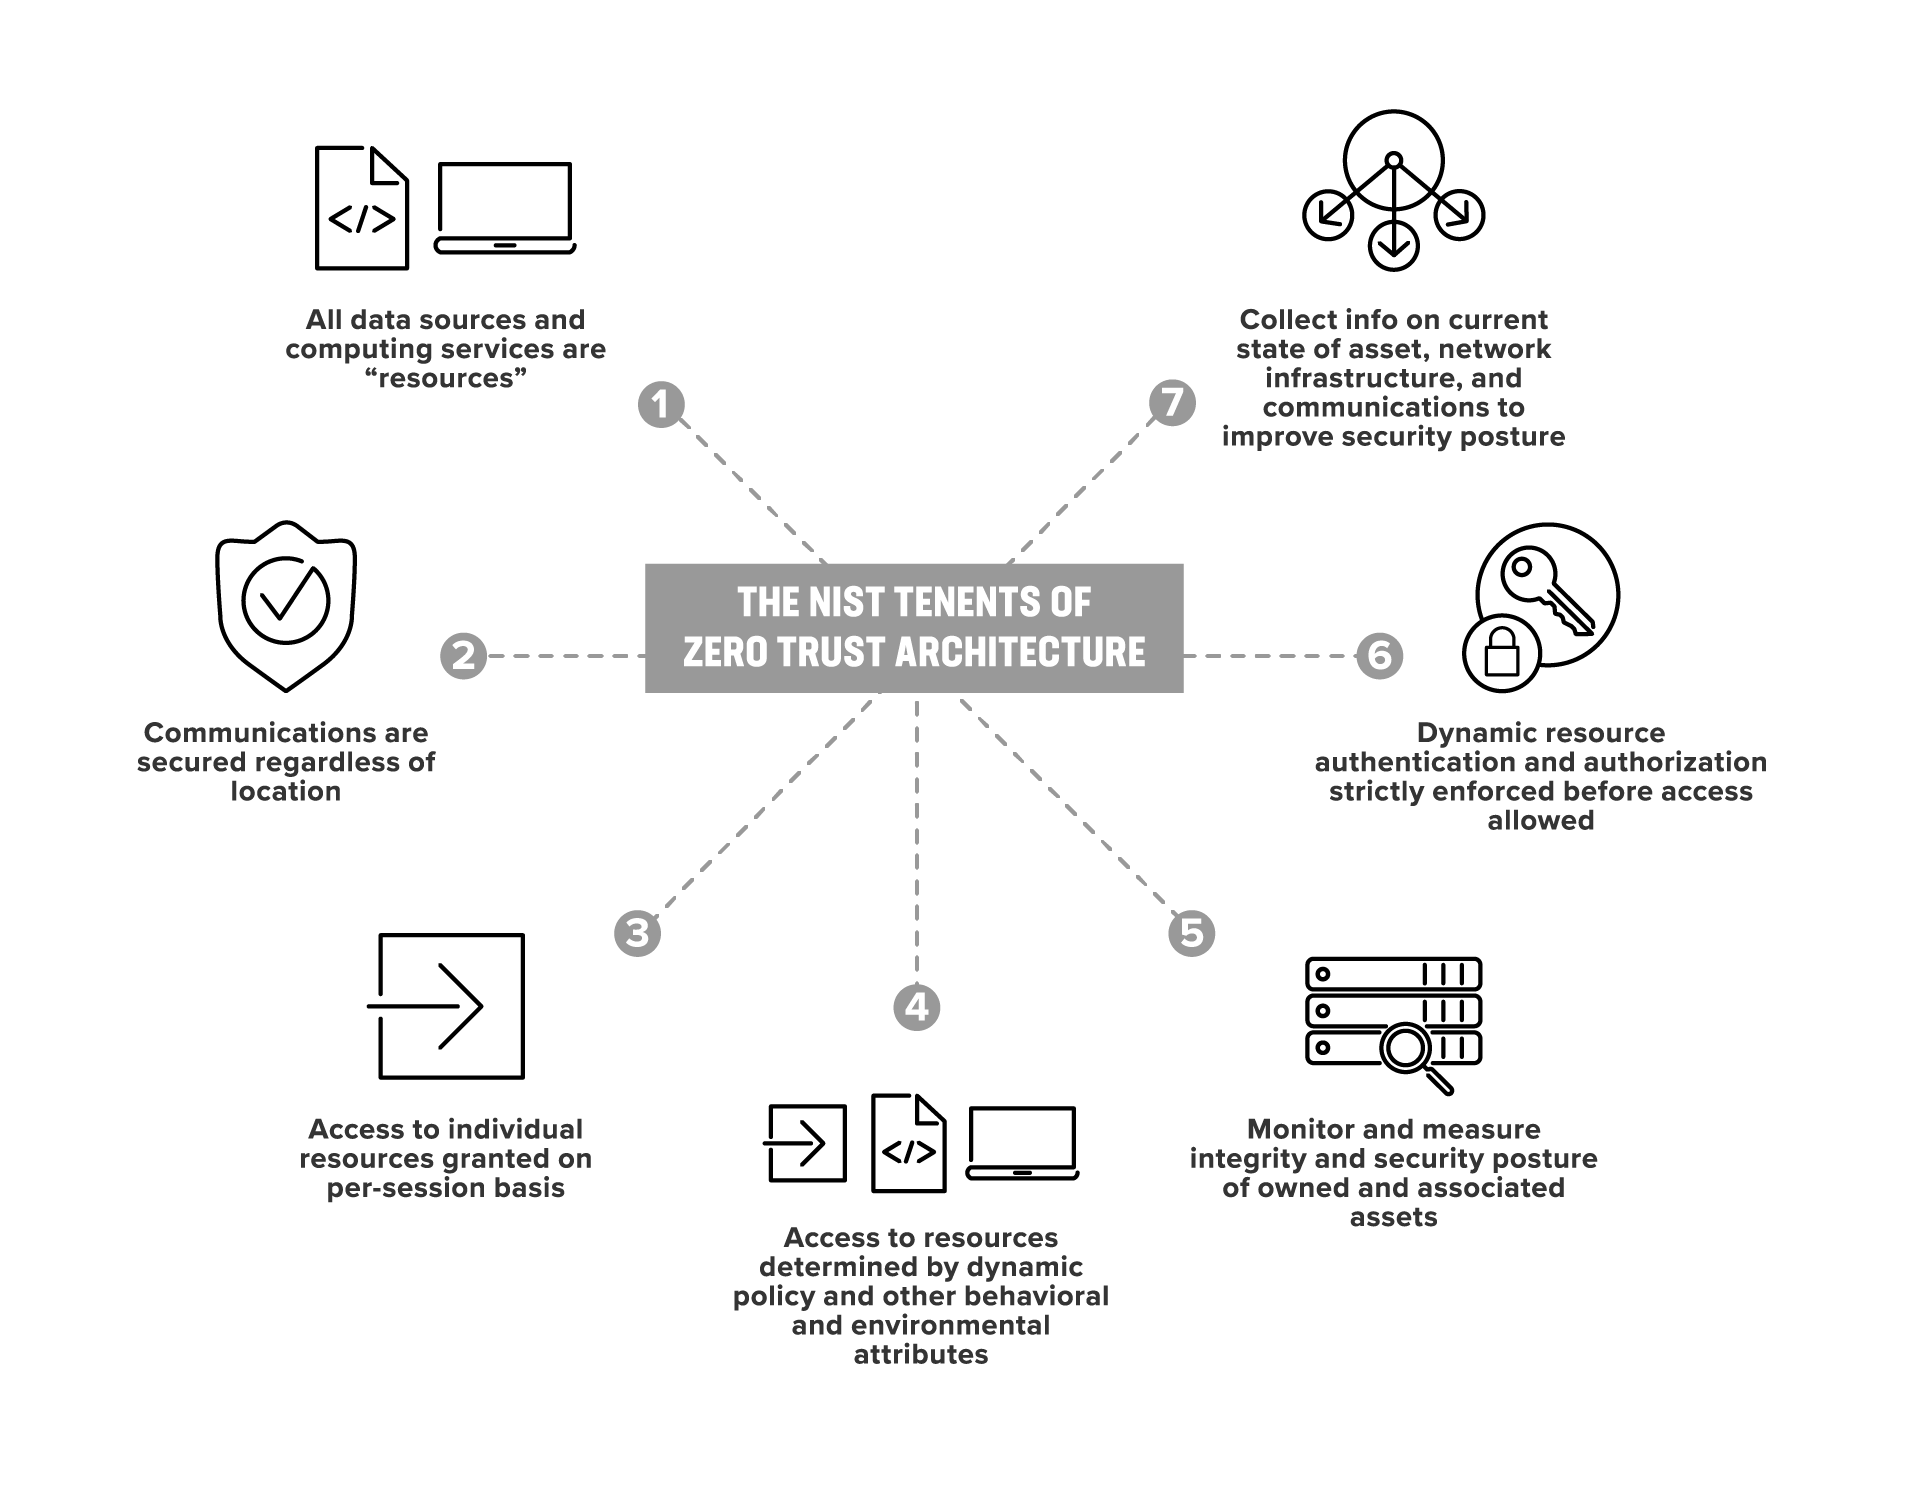
图1. 持续改进安全性:F5与NIST零信任原则
详细了解F5如何根据您当前的情况提供支持,助您推进零信任之旅。
