
什么是Web应用和API保护(WAAP)?
Web应用和API保护(WAAP)是指一组协同工作的集成安全服务,用于降低API和Web应用带来的安全风险。
WAAP 的含义
WAAP解决方案可防范由漏洞利用、机器人、自动化攻击、拒绝服务、欺诈和滥用以及不安全的第三方API集成所带来的应用安全风险。
集成式安全控制通过提供可操作的洞察,帮助组织提升可见性,从而阻止特定攻击,并识别跨多个威胁向量的协同威胁活动。
Buu Lam在本期Brightboard课程中介绍什么是WAAP、它能解决哪些问题,以及如何充分利用WAAP。
什么是API和API网关?
在现代IT环境中,应用程序编程接口(API)是连接用户、应用和服务最常用的方式。大多数现代应用都使用API构建。API是一种软件接口,可让应用或服务相互通信,并通过请求和响应实现产品与服务之间的交互。然而,API越多,攻击面就越大。随着API日益普及并分布在微服务架构中,需要额外的基础设施来确保可扩展性和安全性。
对于基于微服务的应用,API网关是系统的统一入口,负责请求路由、组合和策略执行。对于部分请求,它只需将其路由到适当的后端服务;对于其他请求,则会调用多个后端服务并汇总结果。
API网关还内置安全功能,可保护API免受常见威胁,并提供关键安全功能,包括管理API的访问控制、身份验证和授权,确保只有通过身份验证并获得授权的用户才能访问这些API。
API网关可以部署在Kubernetes集群前端,充当负载均衡器(多集群级别);也可以部署在集群边缘,充当Ingress控制器(集群级别);还可以部署在集群内部,充当服务网格(服务级别)。在Kubernetes集群边缘和内部部署API网关时,建议使用Kubernetes原生工具作为API网关。此类工具与Kubernetes API紧密集成,支持YAML,并可通过标准Kubernetes CLI进行配置。
将API网关与WAAP解决方案结合使用,可以提供相互补充的额外安全层。例如,API网关主要用于管理和保护API访问,而WAAP解决方案则保护Web应用和API免受各种安全威胁,包括OWASP十大漏洞、 DDoS攻击和机器人流量,并提供威胁情报和基于行为的异常检测等高级功能。
为什么Web应用和API保护至关重要?
通过富有吸引力且安全的数字体验与客户互动,是企业的当务之急,也是安全与风险管理负责人关注的重点。在当今的数字经济中,如何权衡风险与回报、兼顾安全性与易用性,已成为一项前所未有的艰巨而重要的任务,同时也蕴含着巨大的商业价值。
前所未有的丰富选择、客户对体验阻碍或故障的低容忍度,以及日益扩大的监管影响,正推动企业重新审视安全,将其从成本中心转变为形成数字化竞争优势的差异化因素。此外,应用正日益走向去中心化和分布式,部署在异构和多云架构中,并集成到复杂的软件供应链和CI/CD流水线中。
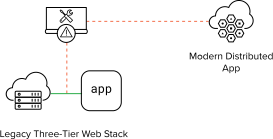
图1:应用日益去中心化和分布式部署
机器人和自动化攻击日益复杂,加之移动应用使用量增长和现代应用开发导致API端点激增,大幅扩大了威胁面,并带来了第三方集成引发的未知风险。
工业化攻击生命周期始于自动化,最终导致账户接管和欺诈。
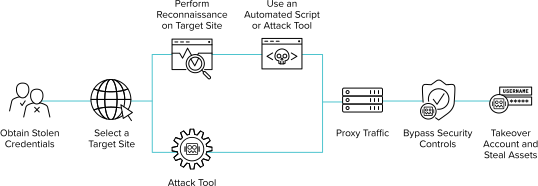
图2:应用攻击持续不断且日趋复杂
WAAP解决方案体现了WAF市场向相邻领域的演进,具体包括机器人程序管理、API安全和DDoS缓解。
过去,与基于云的DDoS清洗中心集成的WAF通常可归为WAAP,无论该WAF是部署在数据中心、私有云还是公有云中的硬件设备或虚拟设备。然而,市场正处于转折点,许多组织将更倾向于采用基于云的、以WAAP平台形式提供的安全即服务。
以下几项驱动因素正推动市场对云端WAAP平台的关注:
- 需要专业的机器人管理技术来遏制欺诈和滥用行为
- 可降低第三方集成风险的API发现和强制执行控制措施
- 通过API、开发框架和CI/CD管道
- 利用人工赋能的AI实现自动化防护和误报修正
基于设备的WAF与注重业务成果的云安全服务相集成,在银行和金融服务(BFSI)等受到严格监管的行业中,仍将是切实可行、甚至更受青睐的选择。
如何评估云WAAP服务
有效性和易用性通常被视为选购WAAP时的关键标准。
出色的WAAP可帮助组织在业务快速发展的同时改善安全状况,顺畅地降低安全失陷风险,避免产生过多误报,并降低运营复杂性,从而持续保护混合多云架构,使其免受严重漏洞、业务逻辑滥用和不可预见风险的影响。
主要功能包括:
- 覆盖云原生基础设施和完整应用堆栈的统一可观测性
- 动态API发现与策略执行
- 在攻击者调整工具、升级攻击和规避防御期间保持韧性
Web应用和API保护如何运作?
WAAP解决方案通过整合多种安全控制措施来保护应用,从而降低应用遭入侵、数据外泄、账户接管和停机的风险,包括:
- Web应用防火墙(WAF)
- 机器人管理
- API安全
- DDoS缓解
WAAP解决方案提供多种形态:
- 与云端安全服务集成的物理或虚拟WAF设备
- 与云端安全服务集成的基于微服务的WAF实例
- 基于云的WAAP平台,集成WAF、Bot、API和DDoS安全控制
WAAP解决方案还包括客户端安全功能,用于检测恶意脚本和信息窃取行为(例如“Magecart攻击”);还包括用于防范通过恶意聚合器发起攻击的安全控制措施,以及用于防止人工欺诈导致账户被接管的账户保护功能。
应用基础设施保护(AIP)解决方案通过动态发现漏洞和保障云工作负载安全,进一步增强应用安全并改进修复;同时通过与WAAP控制措施集成,防止底层基础设施遭到利用和滥用。
F5如何保护Web应用和API?
F5 WAAP解决方案可原生适配任何架构、云环境和运营模式,为安全与风险团队提供全局可见性和一致的策略执行,保护从核心到云端再到边缘的传统应用和现代应用。F5 WAAP解决方案在部署模式和运营模式方面提供灵活性和多种选择。
F5 Distributed Cloud WAAP提供出色的可观测性,并结合大规模真实环境数据湖和机器学习算法,帮助F5客户采用基于AI的增值服务(VAS),例如Authentication Intelligence。该服务通过改善个性化体验和减少阻碍来优化合法客户交易,从而提高留存率、转化率和忠诚度。
图3:F5 Distributed Cloud Web应用和API保护平台
F5 NGINX还可根据具体用例和部署模式,提供多种API网关部署和运维方案。通用工具包括F5 NGINX Plus,它可作为轻量级高性能API网关,部署在云、本地和边缘环境中。
Kubernetes原生工具包括NGINX Ingress Controller,用于管理Kubernetes集群边缘的应用连接,并提供API网关、身份管理和可观测性功能。
