什么是安全远程访问?
安全远程访问可在企业网络外部的设备访问应用时,保护敏感数据传输。
什么是安全远程访问?
安全远程访问是涵盖多种安全策略的统称,可以指防止未经授权访问网络或敏感数据的任何安全策略或解决方案。
随着联网设备日益普及,组织的员工不再局限于单一地点办公。员工可能从全球各地连接组织的内部网络并访问敏感数据。因此,传统的访问安全措施已无法满足需求,必须采用新的安全防护措施,让员工和其他经过验证的用户能够随时随地通过任何设备安全访问。
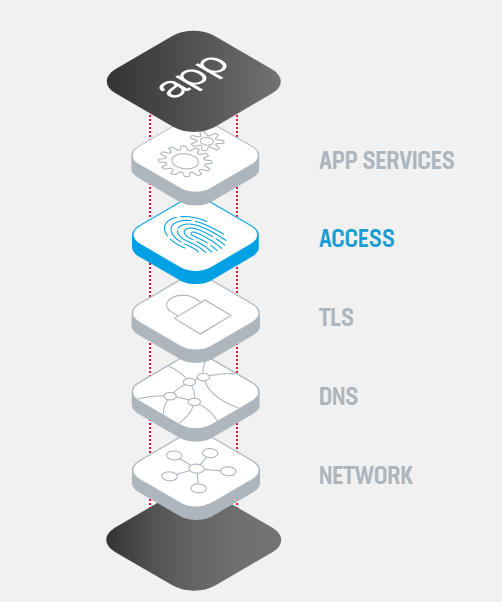
安全远程访问是健全应用堆栈的重要组成部分,可与DNS和TLS等其他要素协同工作,确保应用持续保持安全和高性能。
为什么安全远程访问很重要?
随着联网设备日益普及,组织的员工队伍已不再局限于单一地点。员工可能从全球各地连接组织的内部网络并访问敏感数据。因此,传统的访问安全措施已无法满足需求,必须采用新的防护措施,让员工和其他经过验证的用户能够随时随地通过任何设备安全访问。
安全远程访问如何运作?
安全远程访问涵盖多种安全解决方案和技术,包括但不限于:
- 端点安全:验证桌面设备是否已安装防病毒和防火墙软件、系统是否已安装补丁、键盘记录器或其他危险进程是否未在运行,以及缓存中是否未残留敏感数据
- 虚拟专用网络(VPN):通过现有网络(通常是公共互联网)建立连接,并采用身份验证和加密方法保护该连接
- IPsec VPN,使用标准IPsec机制通过公共互联网建立VPN
- SSL VPN,使用安全套接字层协议(每个Web浏览器都内置的身份验证和加密技术),在互联网等安全性较低的网络上建立安全的加密连接
- 单点登录(SSO):允许经过身份验证的用户使用初始登录凭据访问指定应用。
- 网络访问控制(NAC):结合端点安全措施、用户身份验证和网络安全策略实施来控制网络访问。
- 友好网络检测(FND):允许设备自动识别“友好网络”
- 特权访问管理(PAM):一套用于保护、监控和管理特权账户对企业数据访问的工具
- 桌面共享,让用户能够实时访问另一台设备上的文件和数据
F5如何处理安全远程访问?
F5提供多种专门构建的访问安全解决方案,旨在确保正常流量顺畅通行,并阻止恶意流量。BIG-IP Access Policy Manager (APM)支持创建可感知身份、基于上下文的访问策略,实施SSO解决方案,以及创建SSL VPN。