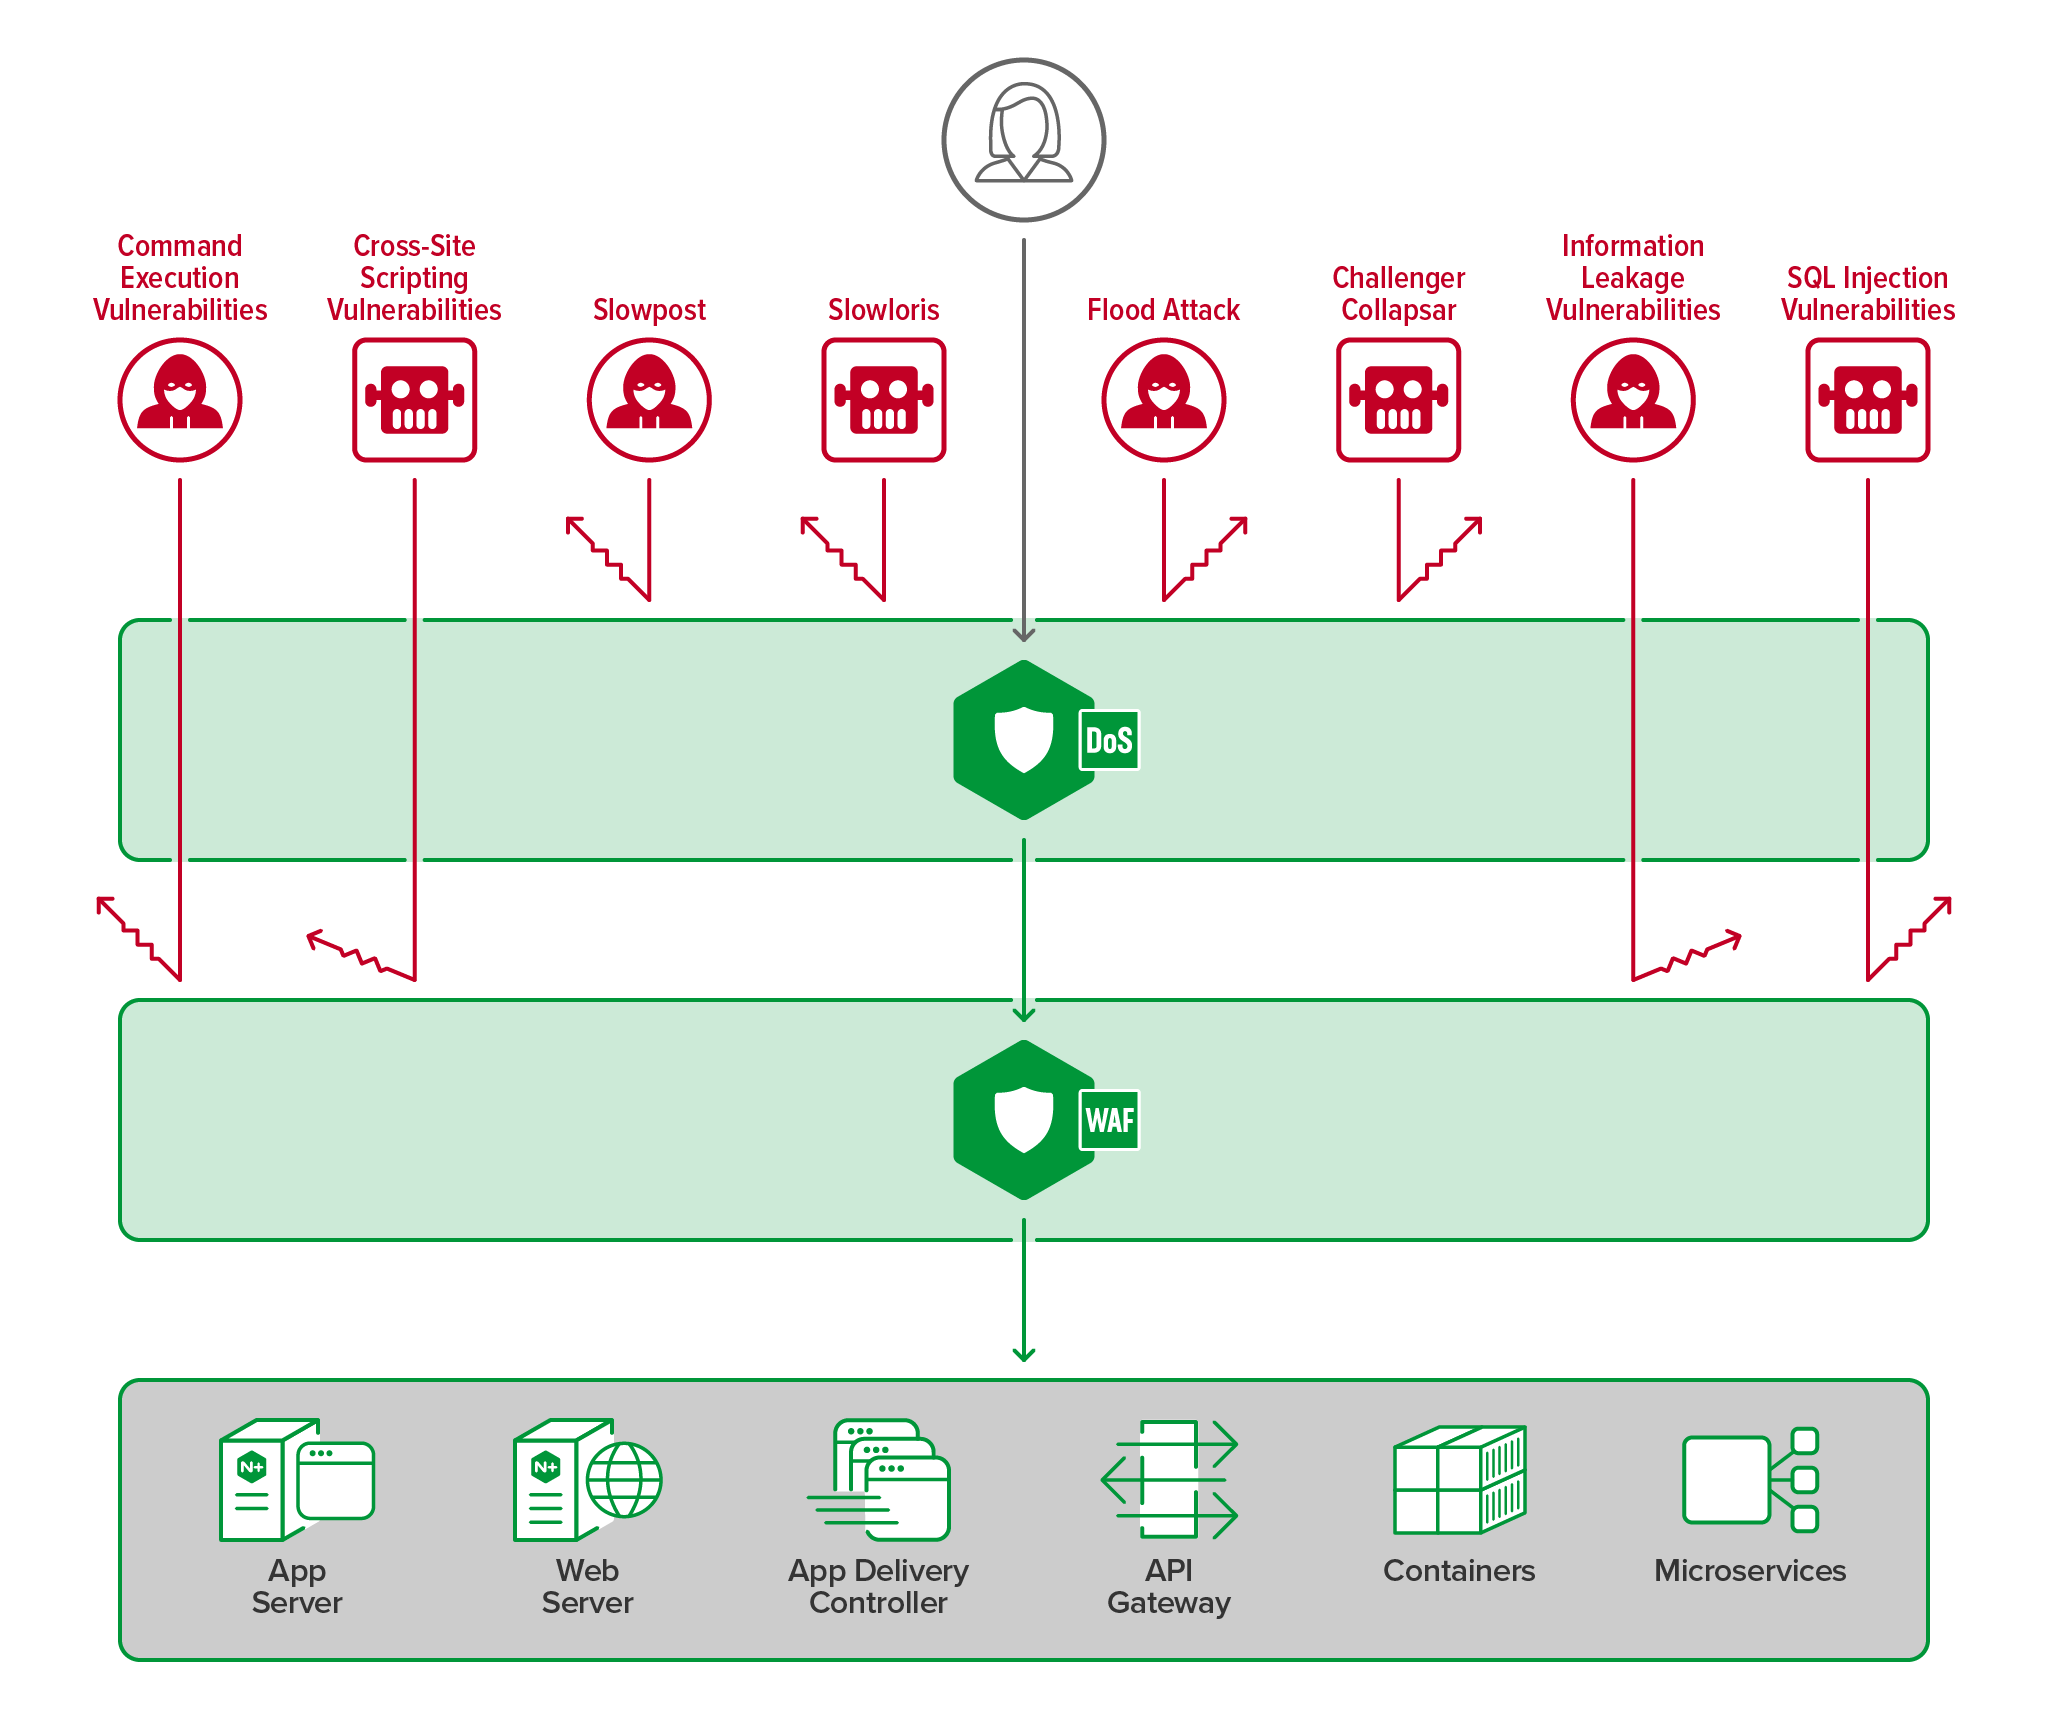
什么是多层防御?
多层防御是指由多个相互独立的安全管理层组成的安全策略,可确保即使某一层发生故障或遭到入侵,系统仍能继续运行。这些层通常涵盖人员、技术和运营等因素。通过分层部署这些管理系统,在数据处理过程中无法由某一层缓解的攻击,可由同一系统中的另一层阻止。
实施多层防御策略有多种方式。在技术层面,建议考虑以下三点:
- 拒绝服务(DoS)防护:实施DoS防护可阻止DoS攻击,防止应用因流量过载而无法正常运行,同时提升客户体验的质量和可预测性。为充分发挥DoS防护的作用,应在全球网络边界部署此类防护,覆盖所有应用、API和服务,并作为其他流量管理和安全工具的补充。DoS解决方案还有助于阻止分布式拒绝服务(DDoS)攻击,进一步增强防护效果。DDoS攻击利用大量机器人或受感染系统,以海量流量冲击特定Web资产、应用或一个或多个IP地址。
- Web应用防火墙(WAF):在DoS防护层与WAF负载均衡器load balancer或Ingress控制器之间部署WAF。WAF可阻止针对OWASP十大Web应用安全风险中所列漏洞的复杂第7层攻击。WAF应为不熟悉安全实践的开发人员提供强大的开箱即用防护设置,同时支持根据用户定义的特定用例进行自定义。
- 身份验证和授权:确保负载均衡器、API网关和Ingress控制器等流量管理工具已正确配置,以便对应用和基础设施的所有访问请求进行身份验证和授权。这在Kubernetes或面向微服务的环境中尤为重要,因为服务之间松散耦合,并可通过API从外部访问。采用可靠且持续的身份验证流程(包括针对人工交互的多重身份验证(MFA)),有助于验证所有连接、减少攻击途径并增强整体安全性。
F5 NGINX 如何提供帮助