F5的《2022年应用策略现状》报告显示,90%的IT决策者表示,其组织管理着200至1,000个应用,较5年前增长31%。Enterprise Strategy Group开展的另一项调查《现代应用安全趋势推动WAAP采用》(2022年5月,由F5提供)显示,大多数IT决策者认为,过去2年中应用安全保护变得更加困难,72%的受访者使用WAF保护其Web应用。随着组织持续推进数字化转型,Web应用数量不断增加,对加强WAF防护的需求也随之增长。但与大多数工具一样,WAF越多,就越难以对其进行一致且有效的管理。
大规模管理WAF面临的挑战包括:
- 无法充分了解应用层攻击途径和漏洞,尤其是在其数量众多的情况下
- 在过于宽松和过度防护之间平衡WAF配置;修正由此产生的误报或漏报非常耗时,尤其是在大规模环境中手动处理时
- 确保在大规模环境下对应用策略进行一致管理,这是成功识别可疑代码和注入尝试的必要条件
- 未能维护设备群中的任何一个WAF,都可能产生长期成本,其中一些后果极其严重,包括经济损失、声誉和品牌受损、忠实客户流失,以及因不符合法规要求而受到处罚
- 需要持续支持和更新WAF配置
大规模管理WAF需要安全团队和应用团队共同参与设置和维护。要有效管理WAF并妥善保护应用,需要适当的工具,既能全面了解攻击和WAF性能,又能在全球范围内编辑和发布配置。本文将探讨集中式安全可视化和配置管理为WAF集群带来的优势。
通过集中式WAF可视化大规模获取可付诸行动的安全洞察
要轻松实现WAF的规模化管理,并获得做出明智决策所需的洞察,需要一个管理平面,通过统一界面全面了解整个WAF集群。您可以查看主要违规和攻击、误报和漏报、遭受攻击的应用以及恶意行为者等信息。还可以根据攻击图(包括地理位置)了解如何调整安全策略,并深入查看WAF事件日志。
NGINX 如何提供帮助:F5 NGINX Management Suite Security Monitoring
我们很高兴地宣布,F5 NGINX Management Suite中的安全监控模块现已正式发布。该套件是面向NGINX集群的统一流量管理和安全解决方案,于2022年8月推出。安全监控是面向F5 NGINX App Protect WAF的可视化工具,开箱即用。它不仅减少了对第三方工具的需求,还能提供经过筛选的独特洞察,帮助了解应用和API的保护情况。安全、开发和平台运维团队可以分析威胁、查看保护洞察并确定需要调整策略的方面,从而更轻松地发现问题并快速修复。
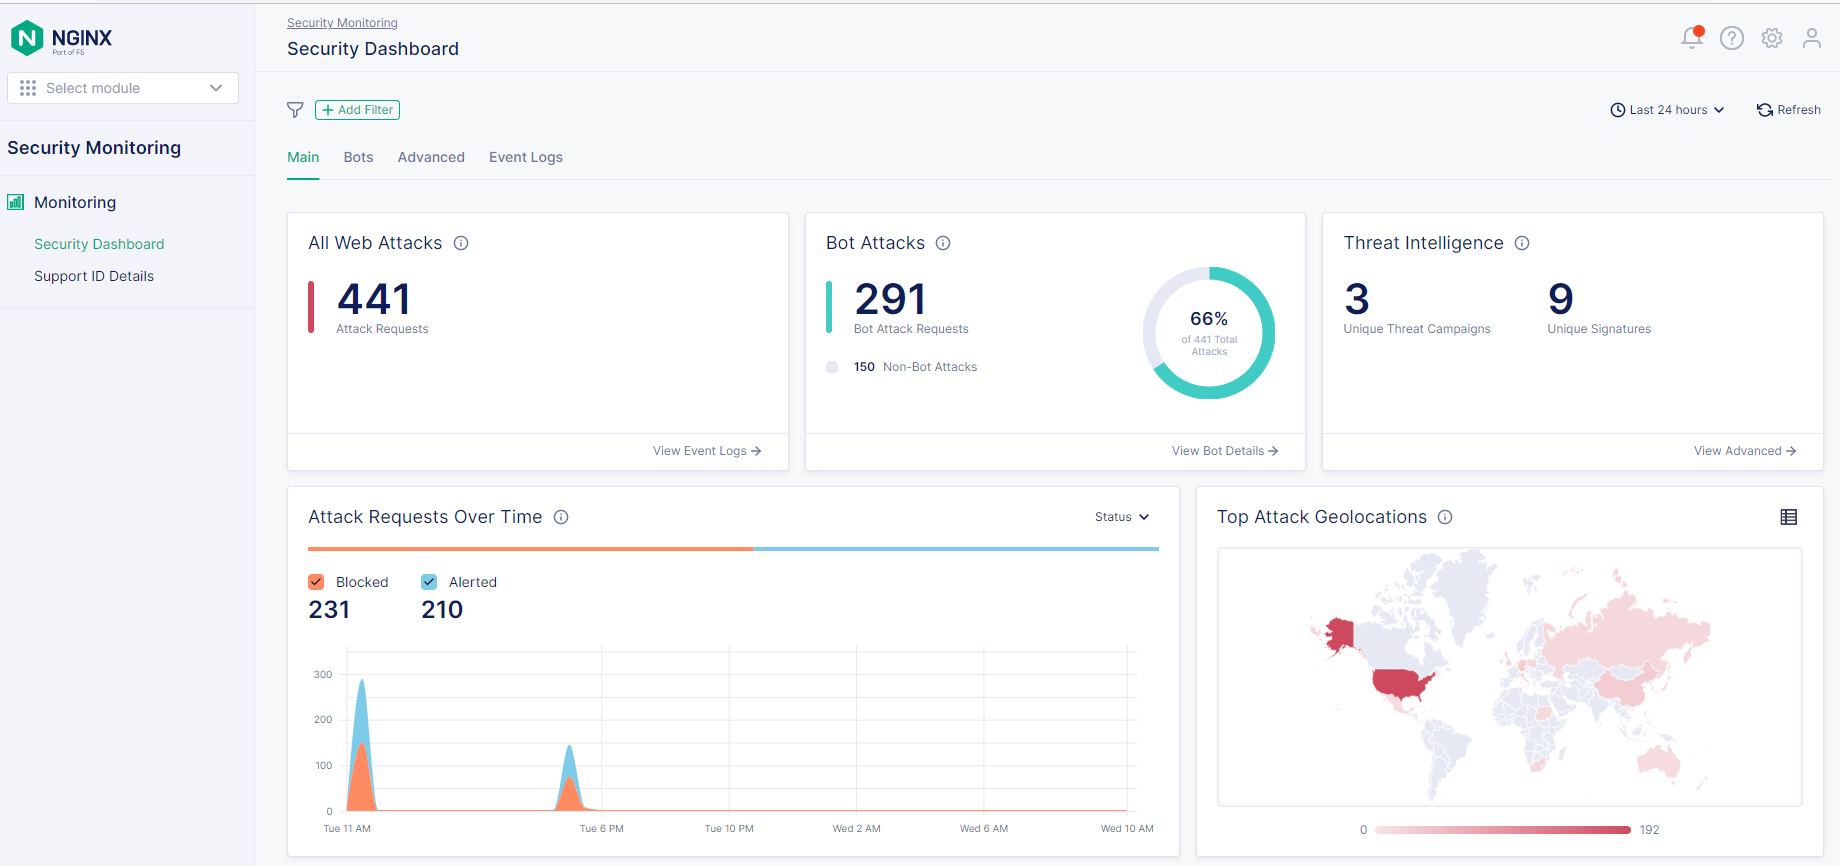
借助Security Monitoring模块,可以:
- 使用仪表板快速查看每个应用或汇总范围内触发的主要违规事件、机器人攻击、签名、受攻击实例、CVE和威胁活动。可按各种安全日志参数进行筛选,以开展更详细的分析。
- 深入了解签名触发的事件,包括准确性、风险级别,以及请求负载中触发签名执行的具体部分,从而做出调优决策。
- 按应用或汇总查看主要攻击者(客户端IP地址)、地理位置来源和攻击目标(URL)。
- 查看WAF事件及请求和违规详情,并可按请求标识符及NGINX App Protect WAF记录的其他指标进行搜索。
 
整个 NGINX App Protect WAF 集群的配置管理
了解情况并获得可见性对于识别应用攻击和漏洞至关重要,但如果无法根据获得的洞察采取行动,实施可自动检测和缓解攻击的WAF策略,这些信息的价值就十分有限。WAF的真正价值取决于能否快速、轻松地在整个WAF集群中创建、部署和修改策略。手动更新不仅耗时巨大,还需要准确记录,因而更容易受到攻击和漏洞的影响。第三方工具虽然可能有效,却会增加不必要的复杂性。
集中式管理平面支持配置管理,只需按一下按钮,即可更新安全策略并将其推送到一个、多个或所有WAF。这种方法有两项明显优势:
- 可以在整个WAF环境中快速部署和扩展策略更新,以应对当前威胁。
- 安全团队可以统一管控开发人员正在构建的所有应用和API的防护。
NGINX如何提供帮助:F5 NGINX Management Suite Instance Manager 配置管理
现在,可以使用NGINX Management Suite中的Instance Manager模块大规模管理NGINX App Protect WAF。此项增强功能提供了一个集中式界面,用于创建、修改和发布NGINX App Protect WAF的策略、攻击特征码和威胁活动,从而更及时地防御威胁并应对流量激增。
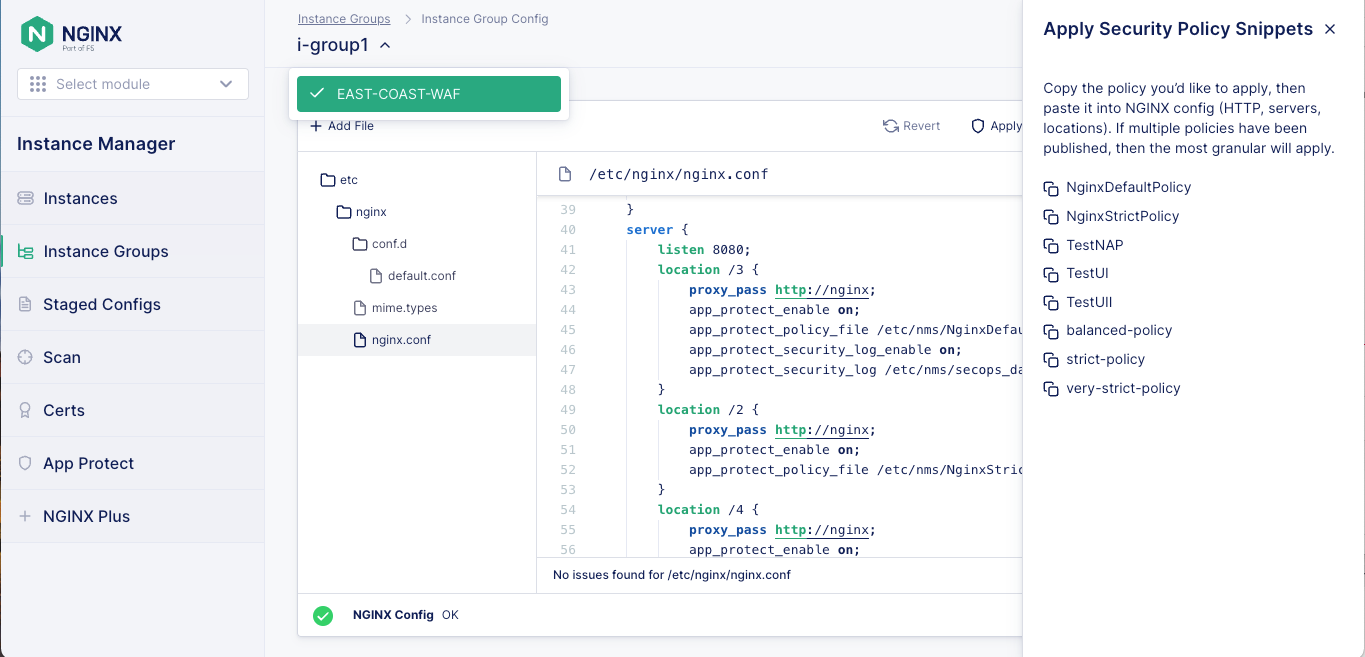
借助Instance Manager模块,可以:
- 在一个位置定义配置对象,并将其推送到所选的NGINX App Protect WAF实例。这些对象包括安全策略、攻击特征更新部署和威胁活动软件包部署。
- 选择图形用户界面(GUI)或REST API来管理配置。使用该API,可以在CI/CD流水线中部署配置对象。
- 查看不同实例上部署了哪些策略和版本。
- 使用JSON可视化编辑器创建、查看和编辑NGINX App Protect WAF策略,并可选择立即部署。
- 在部署前编译NGINX App Protect WAF策略,以缩短WAF实例更新所需的时间。
- 通过NGINX Management Suite Security Monitoring查看WAF日志和指标。
 
使用NGINX Management Suite掌控WAF安全
如需了解详情,请访问我们网站上的NGINX Management Suite和Instance Manager页面,或查看相关文档:
准备好使用NGINX Management Suite管理WAF了吗?申请免费试用30天。
关于作者

相关博客文章

NGINX Plus R26 正式发布
NGINX Plus R26通过缓存JSON Web密钥集加快JWT验证,并强化TLS握手,从而提升安全性。NGINX JavaScript的新功能包括增强对异步函数的支持,以及实现WebCrypto API。
使用NGINX App Protect DoS保护gRPC应用,抵御严重的DoS攻击
gRPC具备开发人员设计和部署现代应用所需的速度与灵活性,但其开放性也使其极易受到第7层DoS攻击。NGINX App Protect DoS可保护gRPC应用免受此类破坏性攻击。
Ingress Controller 选型指南(第 2 部分):风险与面向未来的规划
了解选择错误的Ingress控制器可能带来的风险,以及如何从关键方面着手,让您的选择更好地适应未来需求。
NGINX Plus R19 正式发布
NGINX Plus R19扩展了监控功能,不仅提供更多指标,还新增了指标分析方式;增加试运行模式,用于测试限速效果;增强键值存储,以支持IP地址范围;并使限速更加动态。
NGINX现已正式加入F5
NGINX现已正式成为F5的一部分。Gus Robertson现任F5 NGINX业务部门负责人。他阐述了两家公司在人才、文化和愿景方面融合的价值,以及双方将如何携手增强NGINX的开源产品和商业产品。
