
我们于今年早些时候推出了NGINX Instance Manager,帮助企业发现、跟踪、保护和配置NGINX Open Source及NGINX Plus实例。我们很高兴地宣布推出NGINX Instance Manager 1.0版,其中引入了以下功能:
- 为NGINX实例和用户角色添加标签:将资产分组,简化大规模管理。只需点击几下,即可一次性将配置和基于角色的访问控制(RBAC)设置应用于组内的所有NGINX实例。
- 证书管理:检测即将过期的证书并及时更换,确保服务安全且不中断。
使用标签简化大规模管理
NGINX实例越多,管理难度就越大。现在,您可以为NGINX实例和RBAC角色添加标签,从而一次性对组内所有成员执行操作。您可以根据任意特征对NGINX实例或角色进行分组,例如按管理团队(DevOps、NetOps)、用途(测试、沙盒、生产)、操作系统(CentOS、Ubuntu)、NGINX型号(NGINX Open Source、NGINX Plus)和环境(AWS、本地部署、私有云)对实例进行分类。
借助标签,可以更快速、更轻松地完成以下任务:
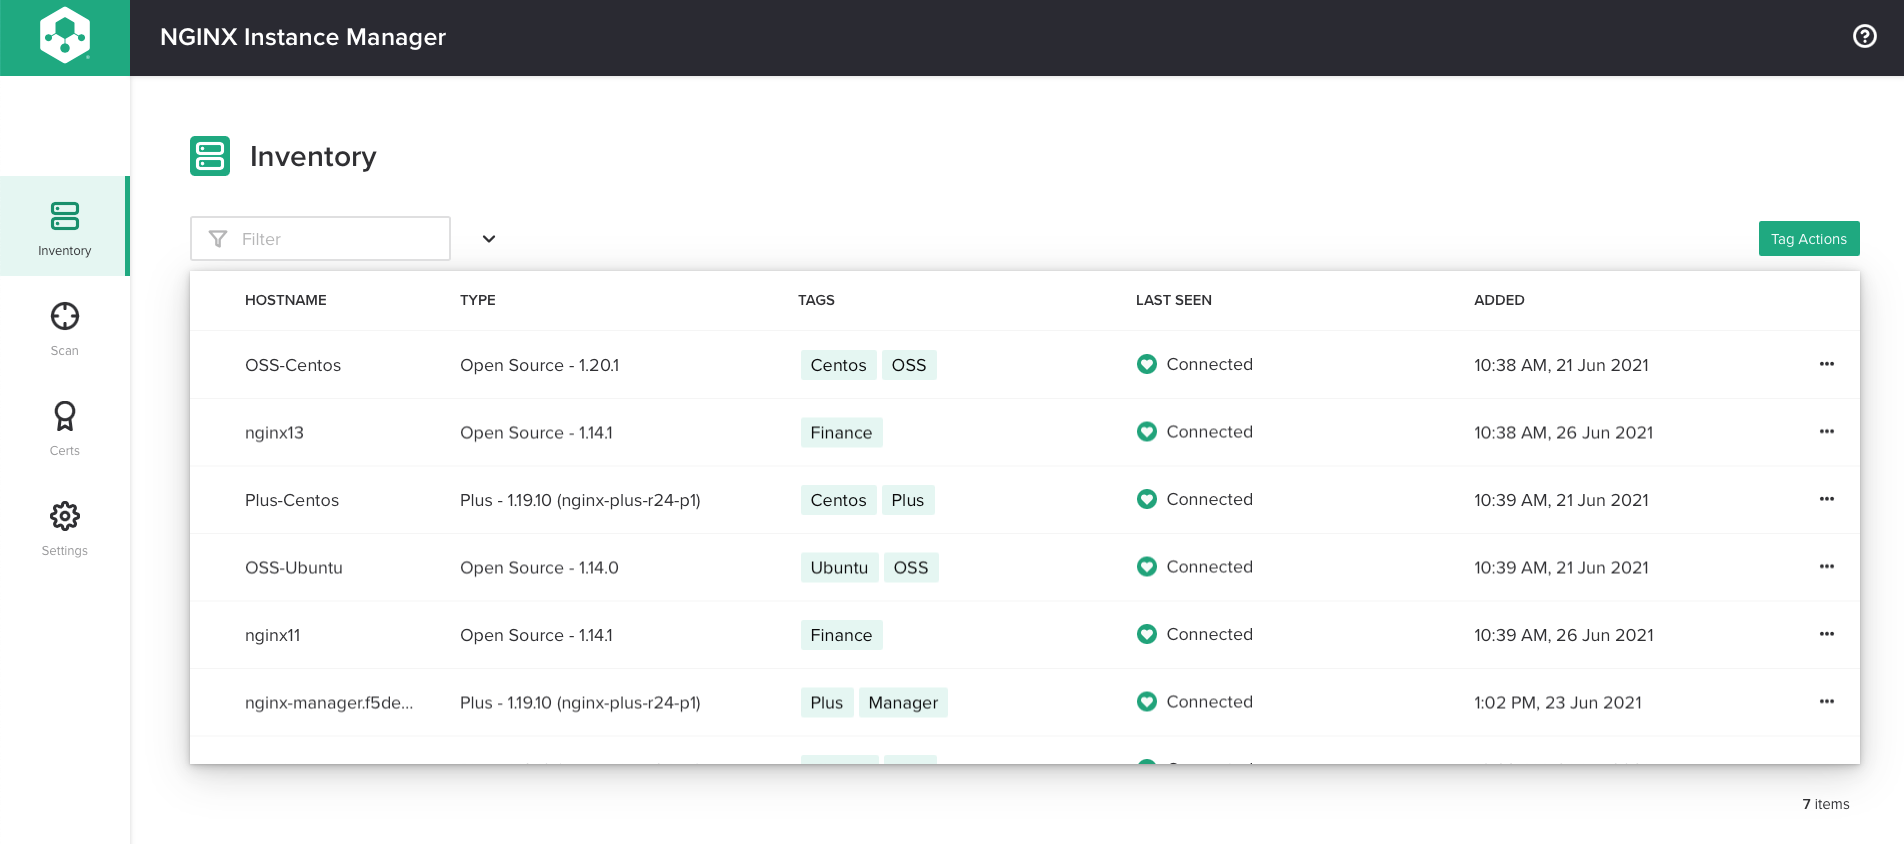
- 大规模配置管理:可以一次性将配置应用于组内所有带标签的NGINX实例,确保配置一致。在以下屏幕截图中,实例按操作系统和NGINX模型添加了标签。
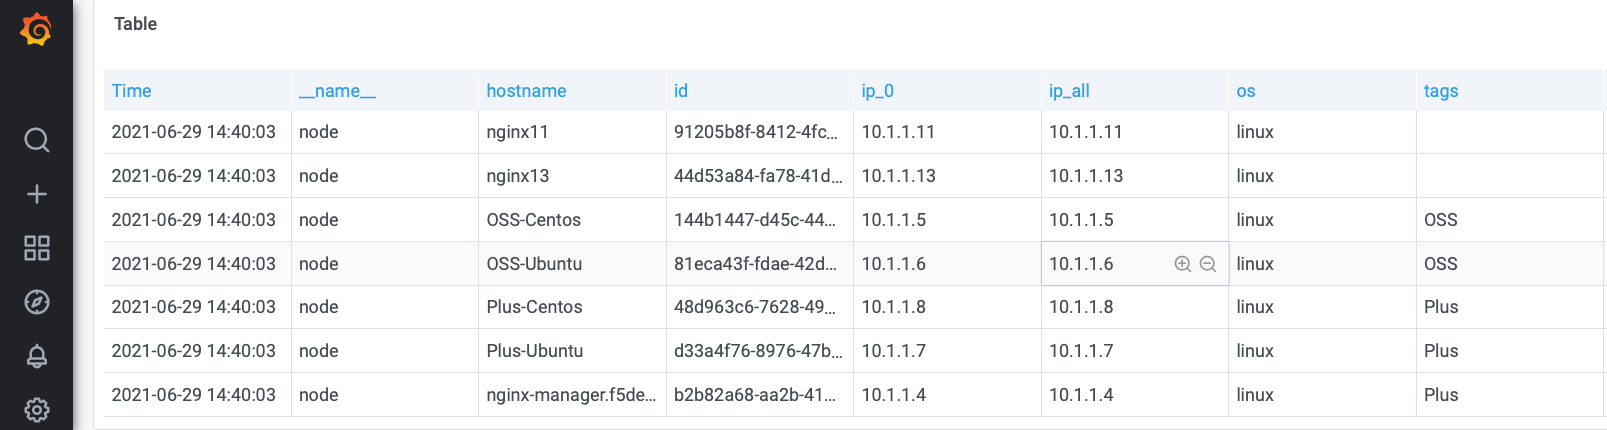
- 情境化监控:Grafana仪表板包含一个tags字段,其中的值以逗号分隔。您可以构建PromQL查询,按标签对指标进行分组展示。
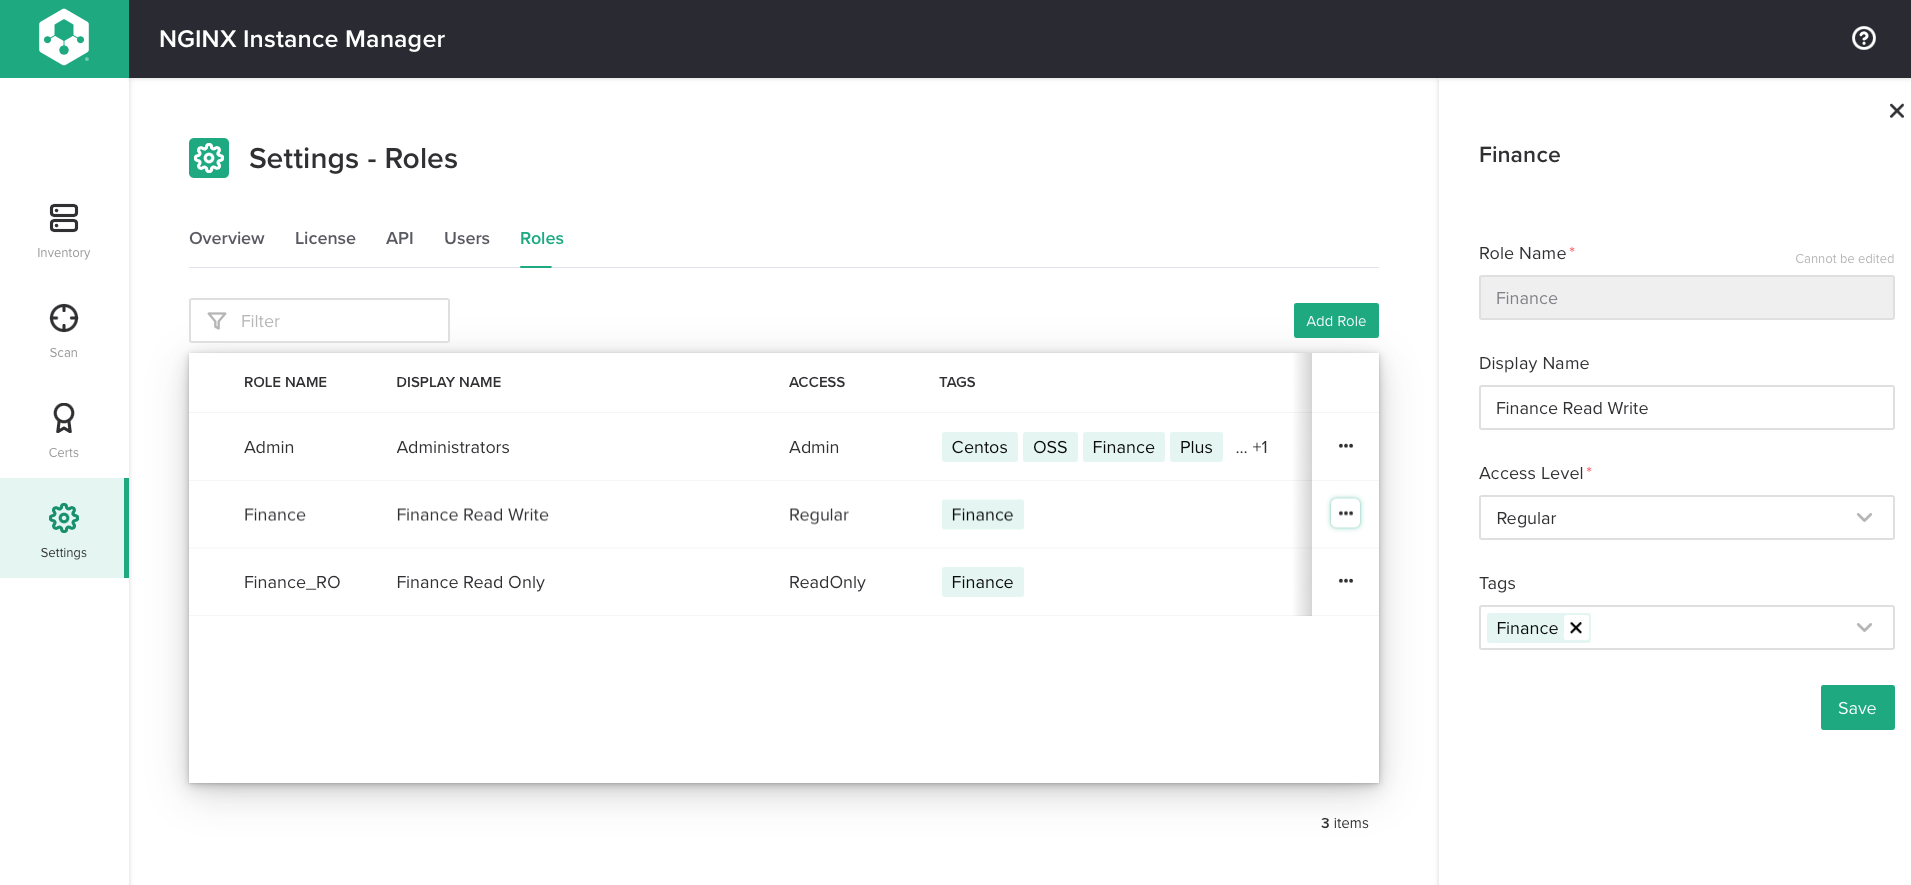
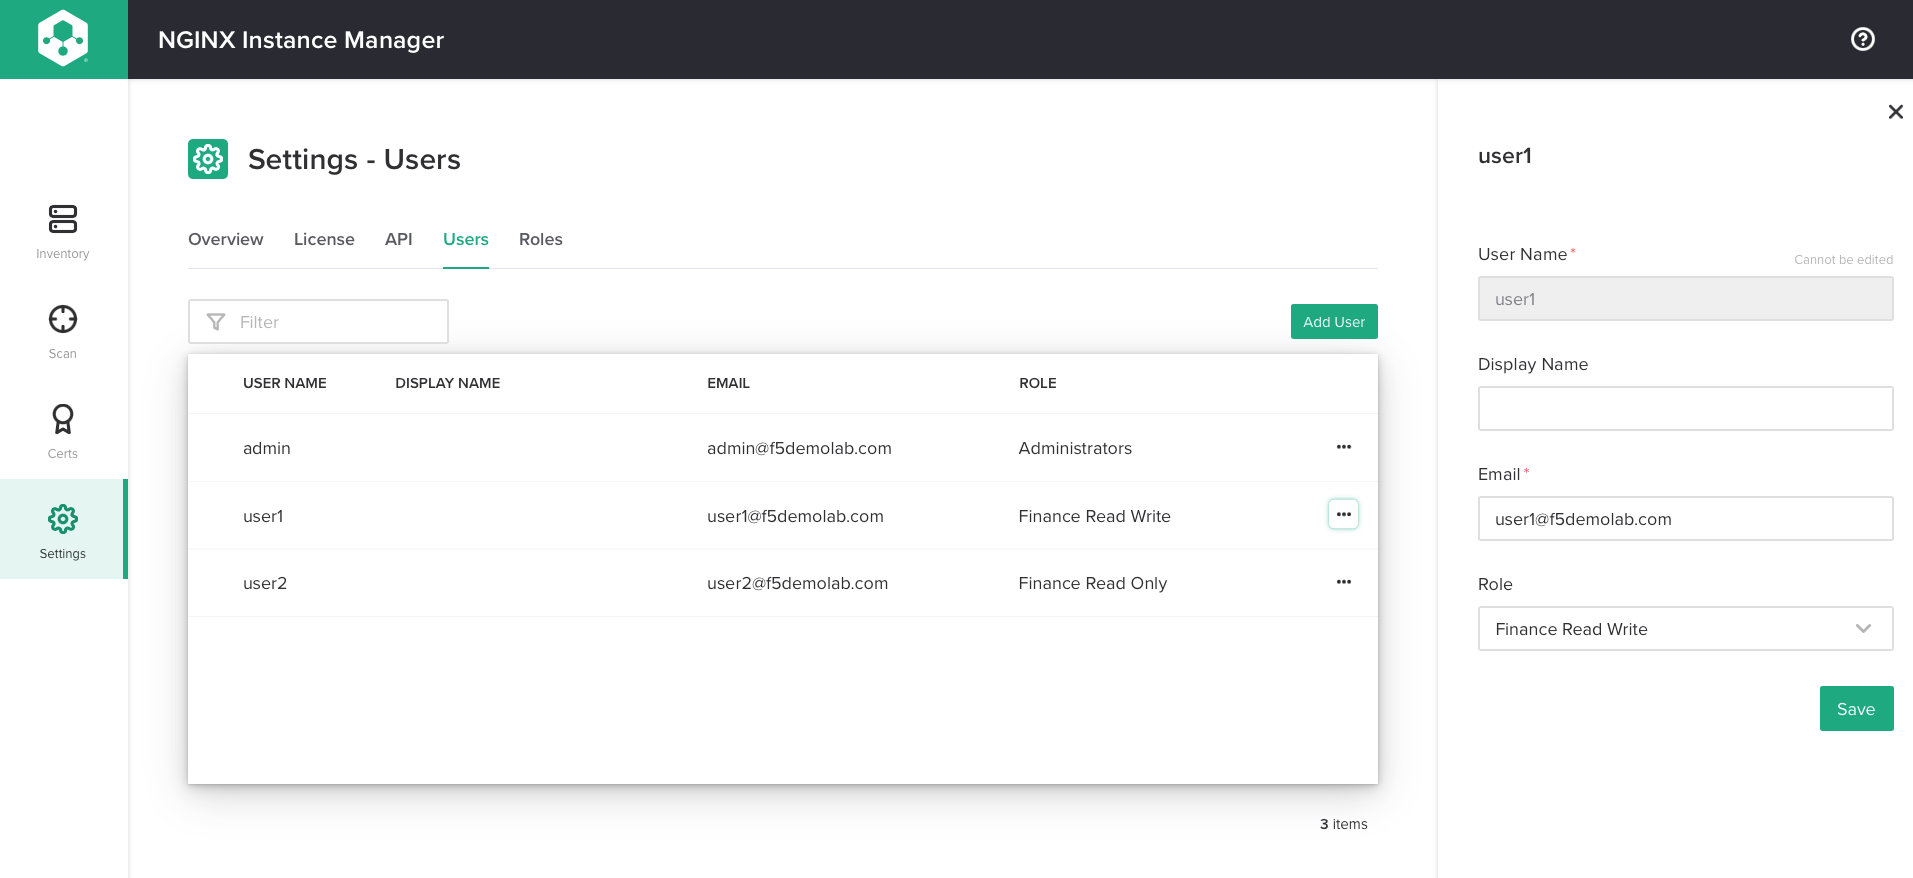
- 访问控制:NGINX Plus使用OpenID Connect和JWT实现授权,可根据带标签的角色限制用户访问权限。例如,可以仅允许QA团队成员管理带有test标签的NGINX实例。注意:此功能以技术预览版形式提供。不建议在生产环境中使用,我们也只能尽力提供支持。在此屏幕截图中,具有Finance角色的用户仅对带有Finance标签的NGINX实例拥有读写权限,无权访问其他实例。同样,具有Finance_RO角色的用户仅对带有Finance标签的实例拥有只读权限。在此屏幕截图中,user1已分配Finance角色(其显示名称为Finance Read Write)。
证书管理,确保服务不中断
NGINX现已成为互联网上广泛使用的Web服务器。由于众多网站依赖NGINX,NGINX实例上的SSL/TLS证书过期可能会导致服务中断。NGINX Instance Manager证书管理界面可帮助检测即将过期的证书并进行替换,确保服务安全且不间断。
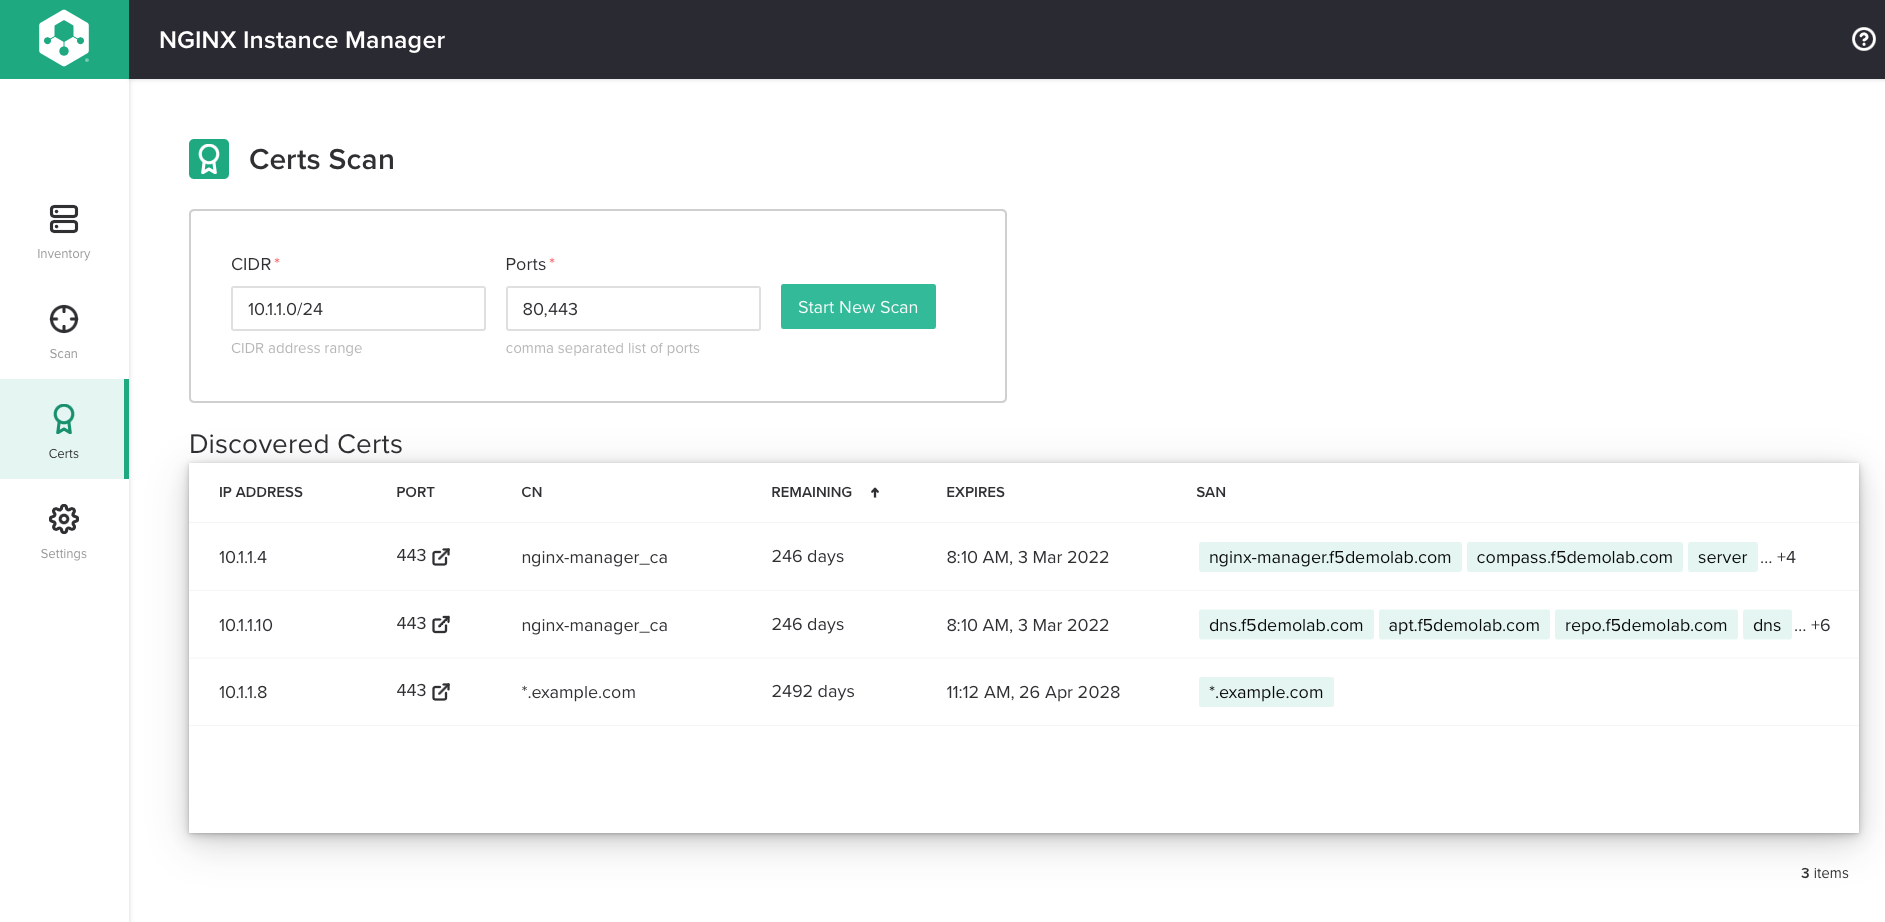
证书扫描报告会注明距离证书到期还有多少天。可以使用API查询并跟踪需要续订证书的Web服务器,无需单独部署代理。发现证书已过期后,即可将其替换。事实上,还可以利用Instance Manager更新和替换NGINX配置中引用的任何文件,包括密钥文件、JavaScript文件和证书。
此屏幕截图显示了对IP地址在10.1.1.0/24范围内、监听443端口的NGINX实例进行证书扫描的结果。
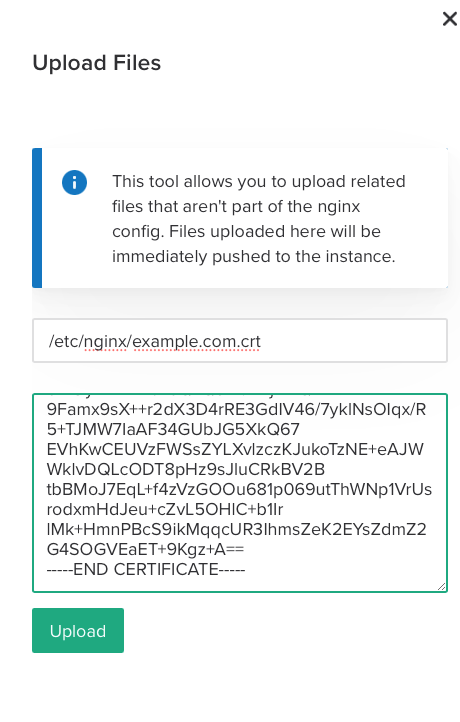
在此屏幕截图中,配置编辑器用于将证书上传到托管的NGINX实例。
想试用 NGINX Instance Manager?
相关博客文章

NGINX Plus R26 正式发布
NGINX Plus R26通过缓存JSON Web密钥集加快JWT验证,并强化TLS握手,从而提升安全性。NGINX JavaScript的新功能包括增强对异步函数的支持,以及实现WebCrypto API。
使用NGINX App Protect DoS保护gRPC应用,抵御严重的DoS攻击
gRPC具备开发人员设计和部署现代应用所需的速度与灵活性,但其开放性也使其极易受到第7层DoS攻击。NGINX App Protect DoS可保护gRPC应用免受此类破坏性攻击。
Ingress Controller 选型指南(第 2 部分):风险与面向未来的规划
了解选择错误的Ingress控制器可能带来的风险,以及如何从关键方面着手,让您的选择更好地适应未来需求。
NGINX Plus R19 正式发布
NGINX Plus R19扩展了监控功能,不仅提供更多指标,还新增了指标分析方式;增加试运行模式,用于测试限速效果;增强键值存储,以支持IP地址范围;并使限速更加动态。
NGINX现已正式加入F5
NGINX现已正式成为F5的一部分。Gus Robertson现任F5 NGINX业务部门负责人。他阐述了两家公司在人才、文化和愿景方面融合的价值,以及双方将如何携手增强NGINX的开源产品和商业产品。
