作为NGINX博客的读者,您可能已经发现,NGINX Open Source非常受欢迎。但这并不只是因为它免费(当然,这一点也很不错!)。NGINX Open Source广受欢迎,还因为它以稳定、轻量著称,堪称开发者的瑞士军刀™。
无论需要Web服务器、反向代理、API网关、Ingress控制器还是缓存,NGINX都能提供支持(它非常轻量,甚至可以通过软盘安装)。不过,NGINX Open Source用户告诉我们,它还缺少一项功能:企业级支持。因此,我们很高兴通过全新的Open Source Subscription推出企业级支持及更多功能!
什么是开源订阅?
Open Source Subscription是一项新的捆绑订阅服务,其中包括:
NGINX Open Source 企业支持
NGINX Open Source以可靠性著称,社区也提供了出色的支持,但有时还需要更多支持。通过Open Source Subscription,F5为NGINX Open Source提供企业级支持,包括:
- 工作时间或全天候(24/7)SLA选项
- 安全补丁和错误修复
- 安全通知
- 调试和错误修正
- 澄清文档中的不一致之处
接下来,我们来深入了解企业支持带来的一些优势。
及时获取补丁和修复
任何开源软件(OSS)都存在一个常见漏洞,即解决常见漏洞和披露(CVE)及错误可能需要较长时间。事实上,我们发现,NGINX Open Source的分支版本可能需要数周甚至数月才能完成修补。例如,2022年10月19日,我们宣布了针对CVE-2022-41741和CVE-2022-41742的修复,但Ubuntu和Debian的相应补丁直到2022年11月15日才发布。
订阅Open Source Subscription后,您可以立即获取补丁和修复程序、主动推送的CVE通知,以及以下更多权益:
- 最新主线版本和稳定版本中的安全补丁
- 最新主线版本中的关键错误修复
- 最新或未来主线版本中的非关键错误修复
法规合规性
越来越多的企业和政府开始关注软件供应链问题,其中许多组织遵循构建软件物料清单(SBOM)的做法。随着SBOM概念日趋成熟,监管机构开始要求“按照有合理依据的固定周期”进行修补,并及时修补在常规补丁周期之外发现的严重漏洞。
借助开源订阅,您可以通过证明已履行尽职调查、具备可追溯性并遵守相关法规,确保NGINX Open Source实例满足贵组织对开源软件的要求,尤其是安全方面的要求。
保密性
要获得有效支持,需要共享配置文件。但是,如果与社区成员共享配置或将其发布到论坛,可能会使组织面临安全漏洞风险,甚至导致安全事件。即使只是在Stack Overflow上分享一小段简单的NGINX代码,也可能让恶意行为者了解如何利用您的应用或架构。
开源订阅让您可以直接联系F5安全专家团队,确保配置始终保密。要了解更多信息,请参阅《NGINX Open Source支持政策》。
注意:Open Source Subscription支持直接从NGINX获取的NGINX Open Source稳定版和主线版Linux软件包直接从NGINX获取。我们正在探索如何为其他供应商定制和分发的软件包提供支持,欢迎在评论中告诉我们哪些发行版对您很重要!
自动访问NGINX Plus,使用企业级功能
订阅开源版本后,无需额外付费即可使用NGINX Plus。您可以根据业务需求,选择何时使用NGINX Open Source或NGINX Plus。
NGINX Open Source非常适合多种应用交付用例,尤其擅长Web服务、内容缓存和基本流量管理。虽然可以扩展NGINX Open Source以支持其他用例,但这可能会导致稳定性和延迟问题。例如,通常会使用Lua脚本检测端点变化(由Lua处理程序选择将请求路由到哪个上游服务,从而无需重新加载NGINX配置)。但是,Lua必须持续检查变化,因此会消耗资源,进而增加传入请求的处理时间。这不仅会导致超时,还会增加复杂性和资源成本。
NGINX Plus可处理高级用例,并提供开箱即用的负载均衡、API网关、Ingress控制器等功能。许多客户选择NGINX Plus来支持对正常运行时间、可用性、安全性和身份管理有严格要求的业务关键型应用和API。
大规模保障正常运行时间和可用性
正常运行时间和可用性对关键任务应用和API至关重要,因为扩展过程中出现的任何问题都会直接影响内部和外部客户。
可以使用 NGINX Plus:
- 通过以下功能减少延迟和服务中断:会话持久性、高可用性和主动运行状况检查
- 使用动态重新配置,无需重新加载即可更新配置
- 通过实时监控、原生OpenTelemetry以及可导出到常用监控工具的100多项其他指标,轻松排查问题
- 实施API网关用例,例如速率限制
改进安全和身份管理
将非功能性需求纳入流量管理策略,即可从应用中卸载这些需求。这有助于减少错误,让开发人员能够专注于核心需求。
借助 NGINX Plus,您可以通过以下方式增强安全性:
- 使用JWT身份验证、OpenID Connect(OIDC)和SAML,在负载均衡器、API网关或Ingress控制器上集中进行身份验证和授权
- 通过SSL/TLS卸载和SSL终止实施端到端加密和证书管理
- 启用FIPS 140-2,以处理所有SSL/TLS和HTTP/2流量
- 实施PCI DDS最佳实践,以保护消费者的信用卡号及其他个人数据
- 添加NGINX App Protect,提供第7层WAF和拒绝服务(DoS)防护
使用Instance Manager进行实例群管理
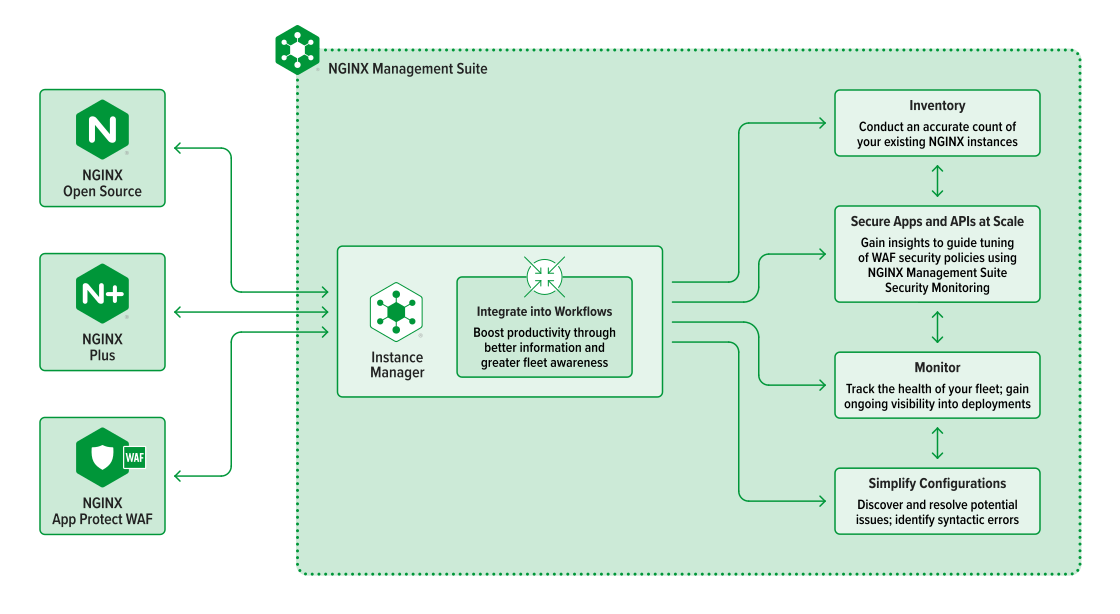
大规模管理NGINX实例群可能并不容易。组织内可能部署了数百个甚至数千个NGINX Open Source实例,这会带来与CVE、配置问题和证书过期相关的诸多复杂性与风险。因此,Open Source Subscription包含NGINX Management Suite Instance Manager,可集中清点所有NGINX Open Source、NGINX Plus和NGINX App Protect WAF实例,帮助您轻松配置、保护和监控NGINX实例群。
全面了解您的NGINX环境
借助Instance Manager,您可以准确统计任何环境(包括Kubernetes)中的实例数量。Instance Manager支持以下操作:
- 盘点实例并发现可能存在CVE暴露风险的软件版本
- 了解配置问题,并使用内置编辑器根据最佳实践建议解决这些问题
- 直观呈现防护洞察、分析潜在威胁,并发现优化WAF策略的机会,尽在Security Monitoring
管理证书
证书过期已成为导致安全事件的常见原因。使用Instance Manager可确保NGINX实例与其客户端之间的通信安全。借助Instance Manager,可以跟踪、管理和部署所有实例上的SSL/TLS证书(包括查找并更新即将过期的证书),还可以定期轮换加密密钥(或在密钥遭到泄露时进行轮换)。
简化可见性
从NGINX实例获取的数据量可能非常庞大。为帮助您充分利用这些数据和第三方工具,Instance Manager提供事件和指标数据,帮助您收集有价值的NGINX指标,然后通过API将其转发到常用的监控、可观测性和告警工具。此外,您还可以获得经过精心筛选的独特洞察,了解应用和API的保护情况,例如添加NGINX App Protect后。
开始使用开源订阅
如果您有意开始使用新的Open Source Subscription,立即联系我们,探讨您的使用场景。
深入了解可通过NGINX Plus实现的用例:
- 比较NGINX Open Source与NGINX Plus的功能
- 主动还是被动健康检查:哪种更适合您?
- 如何使用Prometheus和Grafana可视化NGINX Plus
- 将NGINX部署为API网关
- 使用JWT和NGINX Plus对API客户端进行身份验证
- 使用NGINX Plus实现FIPS合规
详细了解 NGINX Management Suite Instance Manager:
关于作者

相关博客文章

NGINX Plus R26 正式发布
NGINX Plus R26通过缓存JSON Web密钥集加快JWT验证,并强化TLS握手,从而提升安全性。NGINX JavaScript的新功能包括增强对异步函数的支持,以及实现WebCrypto API。
使用NGINX App Protect DoS保护gRPC应用,抵御严重的DoS攻击
gRPC具备开发人员设计和部署现代应用所需的速度与灵活性,但其开放性也使其极易受到第7层DoS攻击。NGINX App Protect DoS可保护gRPC应用免受此类破坏性攻击。
Ingress Controller 选型指南(第 2 部分):风险与面向未来的规划
了解选择错误的Ingress控制器可能带来的风险,以及如何从关键方面着手,让您的选择更好地适应未来需求。
NGINX Plus R19 正式发布
NGINX Plus R19扩展了监控功能,不仅提供更多指标,还新增了指标分析方式;增加试运行模式,用于测试限速效果;增强键值存储,以支持IP地址范围;并使限速更加动态。
NGINX现已正式加入F5
NGINX现已正式成为F5的一部分。Gus Robertson现任F5 NGINX业务部门负责人。他阐述了两家公司在人才、文化和愿景方面融合的价值,以及双方将如何携手增强NGINX的开源产品和商业产品。
